Niveles de acceso
Los roles permiten agrupar diferentes niveles de acceso para varias organizaciones y, al mismo tiempo, permiten agrupar diferentes niveles de acceso por módulo, para gestionarlos de manera simplificada.
Entornos multicliente
Los roles de una organización permiten configurar acceso y visibilidad para los usuarios de la organización, y también permiten incluir los permisos para configurar acceso y visibilidad a organizaciones dependientes.
Una organización es dependiente cuando:
- Es de tipo cliente y los roles y usuarios están en la organización de tipo socio a nivel superior.
- Es una suborganización de una organización cliente.
Los roles se asignan a usuarios y contienen la definición de niveles de acceso y visibilidad, pudiendo establecer en el mismo rol diferentes configuraciones para la organización raíz y sus suborganizaciones. Esto se puede hacer solo de manera descendente; es decir, desde una organización de nivel superior pueden asignarse permisos a la propia organización y las organizaciones que dependen de ella.
Niveles de acceso por módulos
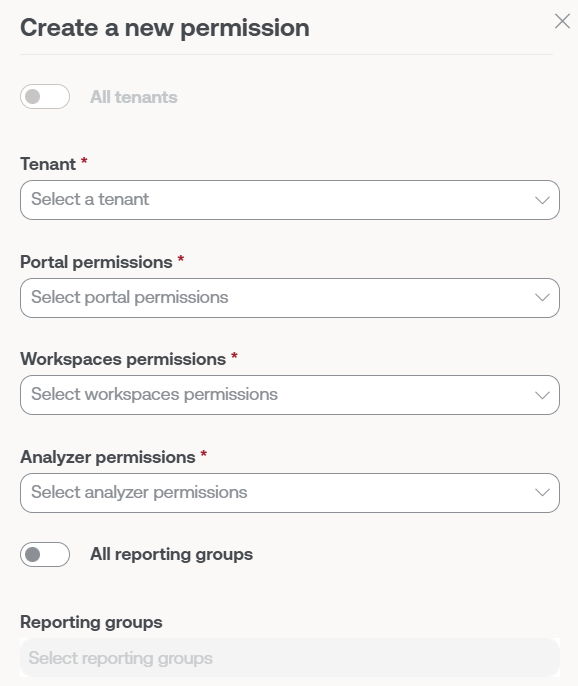
Los niveles de acceso también se definen por cada módulo de la solución:
Portal
En Portal se distinguen los siguientes roles:
- Sin acceso
- Administrador de organización o
1en la tabla inferior - Administrador de organización de solo lectura o
2en la tabla inferior - Usuario o
3en la tabla inferior - Equipo de soporte L1 o
4en la tabla inferior - Equipo de soporte L1 solo lectura o
5en la tabla inferior - Equipo de soporte L2 o
6en la tabla inferior - Equipo de soporte L2 solo lectura o
7en la tabla inferior - Equipo de ingeniería de L3 o
8en la tabla inferior - Equipo de ingeniería de L3 de solo lectura o
9en la tabla inferior - Billing o
10en la tabla inferior
Para acceder a ciertas funcionalidades, además de permisos de acceso en Portal, se requiere acceso a Workspaces, dependiendo de la funcionalidad, con rol Nivel 1 o Nivel 2.
Estos roles por niveles permiten configurar visibilidad y accesos segmentados de acuerdo con las necesidades de cada organización, el detalle de la visibilidad y acciones disponibles para cada nivel de acceso a Portal se define en la tabla a continuación:
| Sección | Funcionalidad | Acción | 1 | 2 | 3 | 4 | 5 | 6 | 7 | 8 | 9 | 10 |
|---|---|---|---|---|---|---|---|---|---|---|---|---|
| Inicio | Leer | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | |
| Operaciones | Leer | ✅ | ✅ | ⭐ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ❌ | |
| Registros de auditoría | Leer | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | |
| Flujos | Leer | ✅ | ✅ | ⭐ | ❌ | ❌ | ❌ | ❌ | ✅ | ✅ | ❌ | |
| Crear | ✅ | ❌ | ⭐⭐ | ❌ | ❌ | ❌ | ❌ | ✅ | ❌ | ❌ | ||
| Modificar | ✅ | ❌ | ⭐⭐ | ❌ | ❌ | ❌ | ❌ | ✅ | ❌ | ❌ | ||
| Borrar | ✅ | ❌ | ⭐⭐ | ❌ | ❌ | ❌ | ❌ | ✅ | ❌ | ❌ | ||
| Informes | Lista | Leer | ✅ | ✅ | ❌ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ❌ |
| Detalle | Leer | ✅ | ✅ | ❌ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ❌ | |
| Crear | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ✅ | ❌ | ❌ | ||
| Borrar | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ✅ | ❌ | ❌ | ||
| Configuración | Modificar | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ✅ | ❌ | ❌ | |
| Crear con IA | Leer | ✅ | ❌ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ❌ | |
| Crear | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ❌ | ||
| Modificar | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ❌ | ||
| Borrar | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ❌ | ||
| Inquilinos | Crear | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | |
| Leer | ✅ | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ✅ | ✅ | ✅ | ||
| Modificar | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ||
| Borrar | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ||
| Activación | Leer | ✅ | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ✅ | ✅ | ✅ | |
| Monitor | Alertas activas | Leer | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ❌ |
| Configuración de alertas | Crear | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | |
| Leer | ✅ | ✅ | ✅ | ❌ | ❌ | ❌ | ❌ | ✅ | ✅ | ❌ | ||
| Modificar | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ||
| Borrar | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ||
| Workspaces | Leer | ✅ | ✅ | ⭐ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ❌ | |
| Modificar | ✅ | ❌ | ✅ | ✅ | ❌ | ✅ | ❌ | ✅ | ❌ | ❌ | ||
| Borrar | ✅ | ❌ | ❌ | ❌ | ❌ | ✅ | ❌ | ✅ | ❌ | ❌ | ||
| Grupos de Workspaces | Leer | ✅ | ✅ | ⭐ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ❌ | |
| Crear | ✅ | ❌ | ❌ | ❌ | ❌ | ✅ | ❌ | ✅ | ❌ | ❌ | ||
| Modificar | ✅ | ❌ | ❌ | ✅ | ❌ | ✅ | ❌ | ✅ | ❌ | ❌ | ||
| Borrar | ✅ | ❌ | ❌ | ❌ | ❌ | ✅ | ❌ | ✅ | ❌ | ❌ | ||
| Actualizaciones | Leer | ✅ | ✅ | ⭐ | ❌ | ❌ | ❌ | ❌ | ✅ | ✅ | ❌ | |
| Crear | ✅ | ❌ | ⭐⭐ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ||
| Modificar | ✅ | ❌ | ⭐⭐ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ||
| Borrar | ✅ | ❌ | ⭐⭐ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ||
| Analyzer | Aplicaciones instaladas | Leer | ✅ | ✅ | ✅ | ❌ | ❌ | ✅ | ✅ | ✅ | ✅ | ❌ |
| Modificar | ✅ | ❌ | ✅ | ❌ | ❌ | ✅ | ❌ | ✅ | ❌ | ❌ | ||
| Licencias | Leer | ✅ | ✅ | ❌ | ❌ | ❌ | ✅ | ✅ | ✅ | ✅ | ❌ | |
| Crear | ✅ | ❌ | ❌ | ❌ | ❌ | ✅ | ❌ | ✅ | ❌ | ❌ | ||
| Modificar | ✅ | ❌ | ❌ | ❌ | ❌ | ✅ | ❌ | ✅ | ❌ | ❌ | ||
| Borrar | ✅ | ❌ | ❌ | ❌ | ❌ | ✅ | ❌ | ✅ | ❌ | ❌ | ||
| SAM | Leer | ✅ | ✅ | ❌ | ❌ | ❌ | ✅ | ✅ | ✅ | ✅ | ❌ | |
| Microservicios | Crear | ✅ | ❌ | ❌ | ❌ | ❌ | ✅ | ❌ | ✅ | ❌ | ❌ | |
| Leer | ✅ | ✅ | ✅ | ❌ | ❌ | ✅ | ✅ | ✅ | ✅ | ❌ | ||
| Modificar | ✅ | ❌ | ❌ | ❌ | ❌ | ✅ | ❌ | ✅ | ❌ | ❌ | ||
| Habilitado | Leer | ✅ | ✅ | ✅ | ❌ | ❌ | ✅ | ✅ | ✅ | ✅ | ❌ | |
| Modificar | ✅ | ❌ | ❌ | ❌ | ❌ | ✅ | ❌ | ✅ | ❌ | ❌ | ||
| Facturación | Leer | ✅ | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ✅ | |
| Modificar | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ✅ | ||
| Producto | Leer | ✅ | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ✅ | ✅ | ❌ | |
| Informe | Leer | ✅ | ✅ | ✅ | ❌ | ❌ | ❌ | ❌ | ✅ | ✅ | ❌ | |
| Entorno | Leer | ✅ | ✅ | ✅ | ❌ | ❌ | ❌ | ❌ | ✅ | ✅ | ❌ | |
| Modificar | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ||
| Línea base | Leer | ✅ | ✅ | ✅ | ❌ | ❌ | ❌ | ❌ | ✅ | ✅ | ❌ | |
| Configuración de FlexxAgent | Leer | ✅ | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ✅ | ✅ | ❌ | |
| Modificar | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ||
| Integraciones | Crear | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | |
| Leer | ✅ | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ✅ | ✅ | ❌ | ||
| Modificar | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ||
| Webhooks | Crear | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | |
| Leer | ✅ | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ✅ | ✅ | ❌ | ||
| Modificar | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ||
| Borrar | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ||
| Módulos | Crear | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | |
| Leer | ✅ | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ✅ | ✅ | ❌ | ||
| Modificar | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ||
| Información | Leer | ✅ | ✅ | ✅ | ❌ | ❌ | ✅ | ✅ | ✅ | ✅ | ✅ | |
| Modificar | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ||
| Directivas | Crear | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | |
| Leer | ✅ | ✅ | ✅ | ❌ | ❌ | ❌ | ❌ | ✅ | ✅ | ❌ | ||
| Modificar | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ||
| Borrar | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ||
| Claves de API | Crear | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | |
| Leer | ✅ | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ✅ | ✅ | ❌ | ||
| Modificar | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ||
| Grupos de reporte | Crear | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | |
| Leer | ✅ | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ✅ | ✅ | ❌ | ||
| Modificar | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ||
| Borrar | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ||
| Configuración de FlexxAgent | Leer | ✅ | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | |
| Modificar | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ||
| Actualización automática | Modificar | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | |
| Versión de FlexxAgent | Leer | ✅ | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ✅ | ✅ | ❌ | |
| Modificar | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ||
| Enlace mágico | Crear | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | |
| Leer | ✅ | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ✅ | ✅ | ❌ | ||
| Modificar | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ||
| Roles | Crear | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | |
| Leer | ✅ | ✅ | ❌ | ❌ | ❌ | ✅ | ✅ | ✅ | ✅ | ❌ | ||
| Modificar | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ||
| Borrar | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ||
| Usuarios | Crear | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | |
| Leer | ✅ | ✅ | ❌ | ❌ | ❌ | ✅ | ✅ | ✅ | ✅ | ❌ | ||
| Modificar | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ||
| Borrar | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ||
| DaaS | Crear | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | |
| Leer | ✅ | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ✅ | ✅ | ❌ | ||
| Modificar | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ||
| Borrar | ✅ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ |
- ✅ Tiene acceso.
- ⭐ Tiene acceso si adicionalmente tiene L1 en Workspaces.
- ⭐⭐ Tiene acceso si adicionalmente tiene L2 en Workspaces.
- ❌ No tiene acceso.
Niveles de acceso para los microservicios
En los microservicios se mantienen los mismos roles que en Portal, pero con niveles de acceso específicos:
Microservicios
El rol del usuario corresponde a la organización donde se creó el microservicio.
| Acción | 1 | 2 | 3 | 4 | 5 | 6 | 7 | 8 | 9 | 10 |
|---|---|---|---|---|---|---|---|---|---|---|
| Clonar / crear | ✅ | ❌ | ❌ | ❌ | ❌ | ✅ | ❌ | ✅ | ❌ | ❌ |
| Ver | ✅ | ✅ | 🔑 | ❌ | ❌ | ✅ | ✅ | ✅ | ✅ | ❌ |
| Editar | ✅ | ❌ | 💡 | ❌ | ❌ | ✅ | ❌ | ✅ | ❌ | ❌ |
| Cambiar a público o privado | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ |
| Editar la visibilidad cuando es privado | ✅ | ❌ | 💡 | ❌ | ❌ | ✅ | ❌ | ✅ | ❌ | ❌ |
- ✅ Tiene acceso.
- 🔑 Tiene acceso si adicionalmente tiene L1 de solo lectura en Workspaces.
- 💡 Tiene acceso si es el autor del microservicio.
- ❌ No tiene acceso.
Microservicios habilitados
El rol del usuario corresponde a la organización donde se habilitó o deshabilitó el microservicio.
| Acción | 1 | 2 | 3 | 4 | 5 | 6 | 7 | 8 | 9 | 10 |
|---|---|---|---|---|---|---|---|---|---|---|
| Habilitar | ✅ | ❌ | ❌ | ❌ | ❌ | ✅ | ❌ | ✅ | ❌ | ❌ |
| Deshabilitar | ✅ | ❌ | ❌ | ❌ | ❌ | ✅ | ❌ | ✅ | ❌ | ❌ |
| Editar | ✅ | ❌ | ❌ | ❌ | ❌ | ✅ | ❌ | ✅ | ❌ | ❌ |
- ✅ Tiene acceso.
- ❌ No tiene acceso.
Workspaces
En Workspaces existen cuatro roles con diferentes niveles de acceso disponibles:
- Nivel 1 o
L1en la tabla inferior - Nivel 1 de solo lectura o
L1 ROen la tabla inferior - Nivel 2 o
L2en la tabla inferior - Nivel 2 de solo lectura o
L2 ROen la tabla inferior
Acciones disponibles en cada rol:
| Funcionalidad | Acción | L1 | L1 RO | L2 | L2 RO |
|---|---|---|---|---|---|
| Panel de UX | Ver | ✅ | ✅ | ✅ | ✅ |
| Workspaces | Ver | ✅ | ✅ | ✅ | ✅ |
| Workspaces | Ejecutar operaciones | ✅ | ❌ | ✅ | ❌ |
| Sesiones | Ver | ✅ | ✅ | ✅ | ✅ |
| Sesiones | Ejecutar operaciones | ✅ | ❌ | ✅ | ❌ |
| Registros de conexión | Ver | ✅ | ✅ | ✅ | ✅ |
| Trabajos | Ver | ✅ | ✅ | ✅ | ✅ |
| Trabajos | Cancelar | ✅ | ❌ | ✅ | ❌ |
| Alertas | Ver | ✅ | ✅ | ✅ | ✅ |
| Alertas | Desactivar | ✅ | ❌ | ✅ | ❌ |
| Almacenamiento de perfiles | Ver | ✅ | ✅ | ✅ | ✅ |
| Almacenamiento de perfiles | Modificar | ✅ | ❌ | ✅ | ❌ |
| Almacenamiento de perfiles | Eliminar | ✅ | ❌ | ✅ | ❌ |
| Perfiles de notificación de alertas | Ver | ❌ | ❌ | ✅ | ✅ |
| Perfiles de notificación de alertas | Modificar | ❌ | ❌ | ✅ | ❌ |
| Perfiles de notificación de alertas | Eliminar | ❌ | ❌ | ✅ | ❌ |
| Suscripciones de alertas | Ver | ❌ | ❌ | ✅ | ✅ |
| Suscripciones de alertas | Modificar | ❌ | ❌ | ✅ | ❌ |
| Suscripciones de alertas | Eliminar | ❌ | ❌ | ✅ | ❌ |
| Registro de eventos | Ver | ❌ | ❌ | ✅ | ✅ |
| Registro de eventos | Modificar | ❌ | ❌ | ✅ | ❌ |
| Registro de eventos | Eliminar | ❌ | ❌ | ✅ | ❌ |
| Ubicaciones | Ver | ❌ | ❌ | ✅ | ✅ |
| Ubicaciones | Crear | ❌ | ❌ | ✅ | ❌ |
| Ubicaciones | Modificar | ❌ | ❌ | ✅ | ❌ |
| Redes | Ver | ❌ | ❌ | ✅ | ✅ |
| Redes | Modificar | ❌ | ❌ | ✅ | ❌ |
| Notificaciones | Ver | ❌ | ❌ | ✅ | ✅ |
| Notificaciones | Crear | ❌ | ❌ | ✅ | ❌ |
| Notificaciones | Modificar | ❌ | ❌ | ✅ | ❌ |
| Notificaciones | Eliminar | ❌ | ❌ | ✅ | ❌ |
| Grupos de reporte | Ver | ❌ | ❌ | ✅ | ✅ |
| Servidores | Ver | ❌ | ❌ | ✅ | ✅ |
| Servidores | Ejecutar operaciones | ❌ | ❌ | ✅ | ❌ |
| Redes inalámbricas | Ver | ❌ | ❌ | ✅ | ✅ |
| Redes inalámbricas | Modificar | ❌ | ❌ | ✅ | ❌ |
- ✅ Tiene acceso.
- ❌ No tiene acceso.
Analyzer
El módulo Analyzer no permite realizar modificaciones en la organización ni en sus dispositivos, y tampoco segmenta las funcionalidades que contiene.
Por lo tanto, las opciones son dos:
- Tiene acceso.
- No tiene acceso.