Organização
Organização permite gerenciar as funcionalidades que afetam o ambiente da organização em nível global, desde a atribuição do nome na plataforma até a configuração da assistência remota.
A gestão pode ser realizada a partir das seguintes seções:
- Geral
- Branding
- Microserviços
- Relatórios
- Autenticação
- Produtos
- Módulos
- Domínios
- Integrações SSO
- Integrações
- Provisionamento SCIM
- Chaves de API
Geral
Permite definir informações gerais da organização, que podem ser atualizadas a qualquer momento através do botão Editar. Os dados que podem ser modificados são os seguintes:
- Nome. Nome da organização.
- Email. Endereço de email associado.
- Idioma. Idioma configurado.
- País. País ao qual a organização pertence.
- Setor. Setor ao qual pertence.
- Descrição. Descrição da organização.
Além disso, a partir desta seção também se tem acesso às seguintes informações:
- Membros. Número de membros que a organização registrou na plataforma.
- Produtos. Quantidade de produtos da Flexxible que a organização contratou.
- Data de criação. Data em que a organização foi registrada na plataforma.
- Parceiro. Para organizações do tipo cliente, permite definir ou modificar o parceiro (partner).
- Tipo. Tipo de organização correspondente.
- Identificador. ID que corresponde à organização.
Branding
Facilita o armazenamento de informações vinculadas à identidade de marca da organização. Ao clicar no botão Editar configuração de marca, acessa-se um formulário projetado para o upload de arquivos com o logotipo e a imagem de capa da organização, bem como uma paleta para definir as cores corporativas em formato hexadecimal.
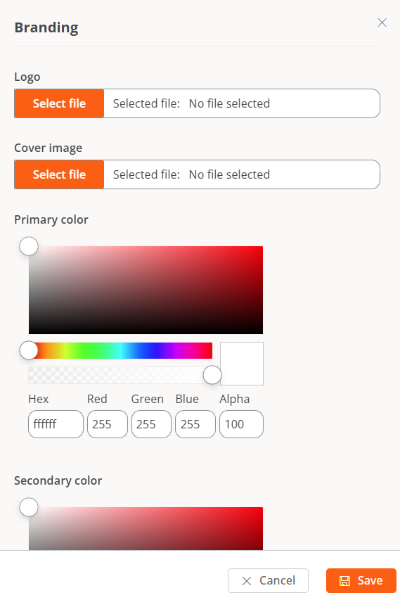
Esta seção também indica a data e hora da última vez que as informações foram atualizadas, bem como o nome e email do usuário que o fez.
Microserviços
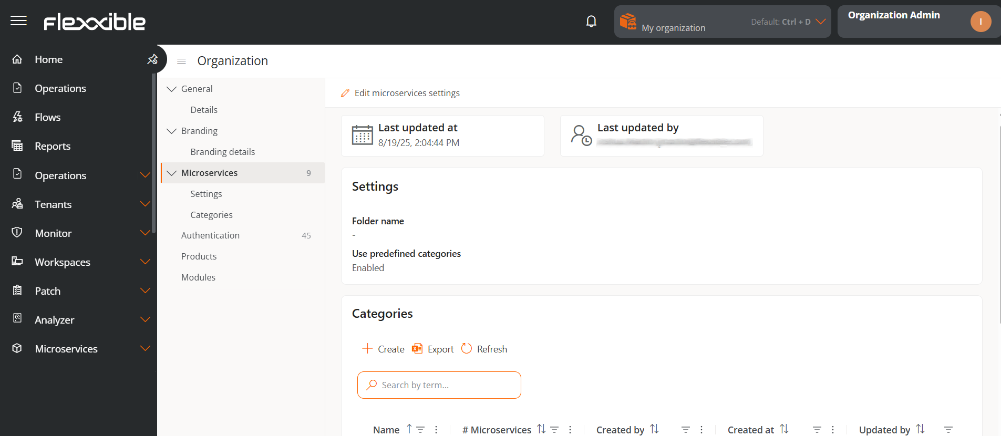
Através de suas opções de configuração e classificação, permite mudar o nome da pasta que contém os microsserviços de usuário final e gerenciar as categorias predefinidas. Também mostra a data e o nome do usuário que atualizou as informações.
Configuração
Nesta seção, é mostrado o nome atribuído à pasta de microsserviços de usuário final e se a opção de usar categorias predefinidas está habilitada.
Nome da pasta
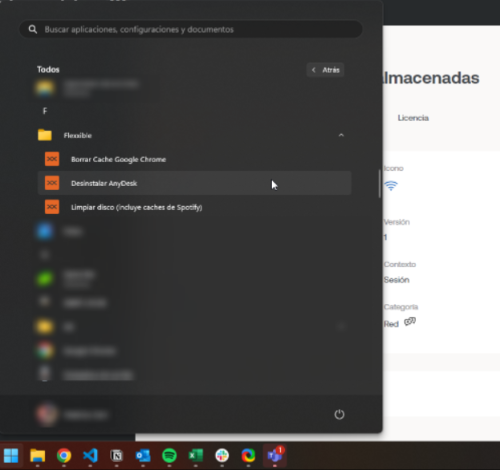
Quando os microsserviços estão habilitados para execução pelo usuário final, são adicionados automaticamente a uma pasta do dispositivo chamada Flexxible; no entanto, esse nome pode ser modificado.
Alterar o nome da pasta de microsserviços
-
Acessar
Portal->Configuração->Organização. -
No menu lateral esquerdo, selecionar
Microsserviços -
Clicar em
Editar a configuração de microsserviços.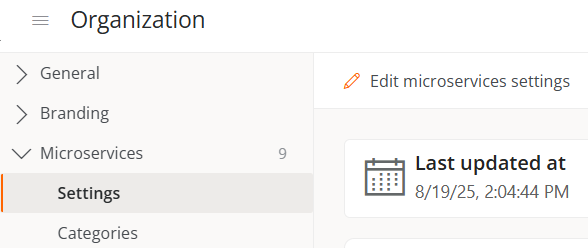
-
Escrever o novo nome no campo
Nome da pasta. A estrutura deve ter entre 3 e 50 caracteres e só pode conter letras, números, hífens e underlines.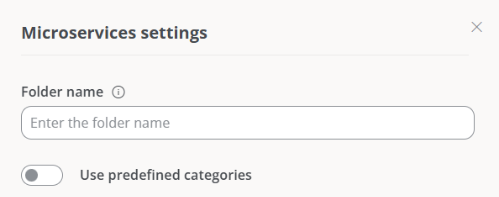
-
Clicar em
Salvar.
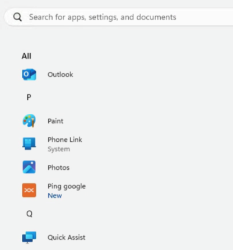
Se o dispositivo tem Windows 11 como sistema operacional e apenas um microsserviço é habilitado para um usuário final, a pasta Flexxible não será mostrada; em vez disso, no menu iniciar, só será visto o ícone do microsserviço.
Categorias predefinidas
Essa funcionalidade permite que os usuários com papel de Administrador da organização definam e gerenciem categorias de classificação para os microsserviços. A configuração só pode ser realizada a partir da organização principal e é herdada automaticamente para as suborganizações, garantindo consistência e evitando a criação de categorias aleatórias.
Ativar categorias predefinidas
- Acessar
Portal->Configuração->Organização. - Selecionar a aba
Microsserviços. - Clicar em
Editar a configuração de microsserviços. - Ativar o botão
Usar categorias predefinidas.
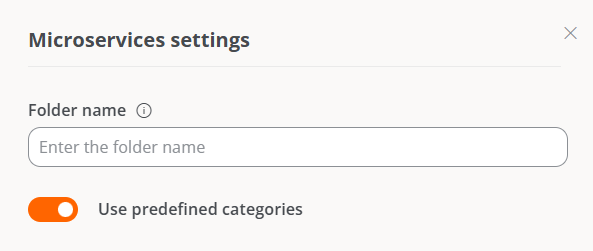
- Clicar em
Salvar.
Quando a funcionalidade está ativa:
-
A seção
Categoriasé criada automaticamente, contendo uma tabela com a lista de categorias de microsserviços da organização.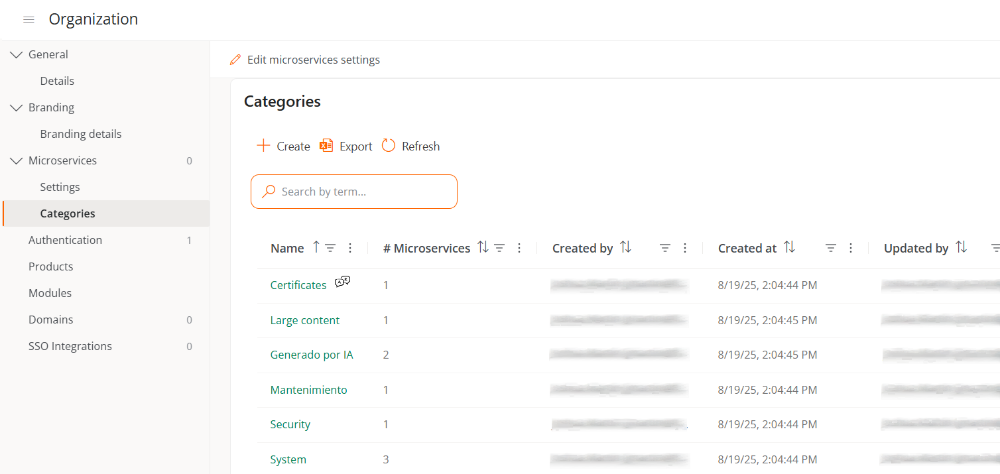
-
As categorias também aparecem na seção Designer, de modo que os usuários só poderão selecionar entre as categorias disponíveis na lista.
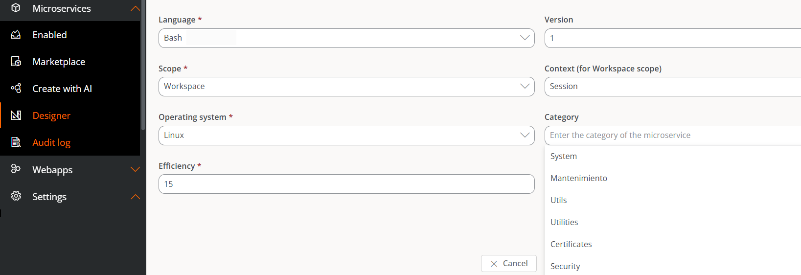
Desativar categorias predefinidas
- Acessar
Portal->Configuração->Organização. - Selecionar a aba
Microsserviços. - Clicar em
Editar a configuração de microsserviços. - Desativar o botão
Usar categorias predefinidas
Ao desativar esta opção, é mostrado um aviso informando ao usuário que todos os microsserviços com categorias atribuídas perderão essa associação, sendo necessário reasigná-los manualmente.
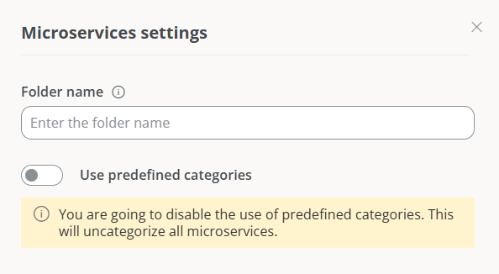
Categorias
Esta aba é habilitada somente quando a opção de categorias predefinidas está ativada. Contém uma tabela com a lista de categorias e permite criar novas ou eliminar as existentes.
Criar uma categoria predefinida
- Acessar
Portal->Configuração->Organização. - No menu, ir para
Microsserviços->Categorias. - Clicar em
Novoe escrever o nome da nova categoria.
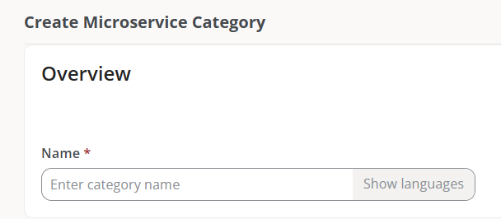
- Clicar em
Salvar.
O nome da categoria será mostrado tanto na tabela quanto na seção Designer.
Eliminar uma categoria predefinida
- Acessar
Portal->Configuração->Organização. - No menu, ir para
Microsserviços->Categorias. - Selecionar uma categoria da tabela e clicar em
Eliminar.
Ao eliminar uma categoria, os microsserviços associados a ela ficarão sem categoria e será necessário atribuir uma nova categoria manualmente.
Informes
A partir desta aba é possível gerenciar as categorias associadas aos relatórios gerados na seção Criar com IA - Relatórios, assim como configurar a privacidade e as permissões relacionadas a estes.
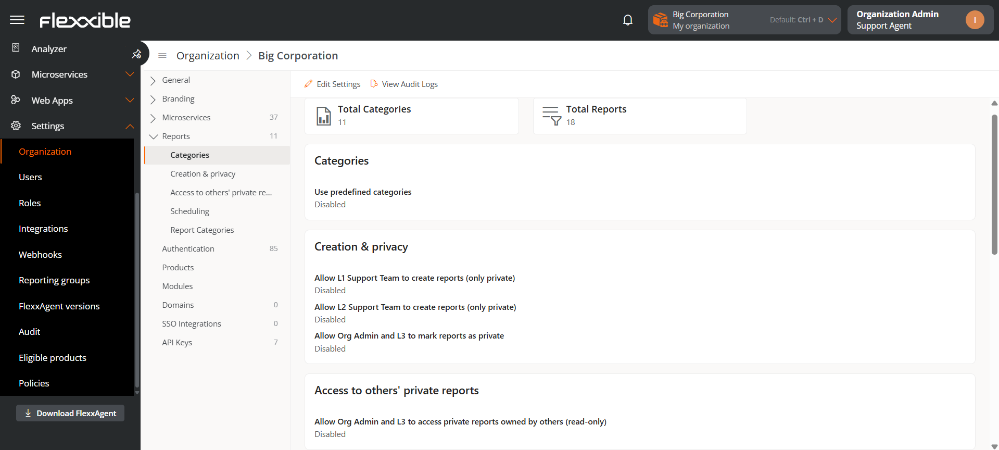
As informações disponíveis neste item são divididas nas seguintes seções:
- Categorias
- Criação e privacidade
- Acesso aos relatórios privados de outros
- Programação
- Categorias de relatórios
Categorias
Indica se as categorias predefinidas de relatórios estão habilitadas para a organização.
Criação e privacidade
Mostra quais papéis podem criar relatórios privados e quais papéis podem marcar seus relatórios como privados.
- Equipe de suporte L1
- Equipe de suporte L2
- Administrador da organização e Equipe de engenharia L3
Acesso aos relatórios privados de outros
Indica se os usuários com papel de Administrador da organização ou Equipe de engenharia L3 podem acessar em modo de leitura apenas relatórios privados propriedade de outros usuários.
Programação
Indica se os usuários com papel Equipe de suporte L1 e Equipe de suporte L2 podem configurar agendamentos automáticos sobre seus próprios relatórios.
Categorias de relatórios
Mostra uma tabela com as categorias de relatórios definidas pela organização. Cada registro inclui os seguintes campos:
- Nome. Identificador da categoria.
- Descrição. Informação descritiva sobre a categoria.
- Número de consultas. Total de consultas realizadas sobre os relatórios associados à categoria.
- Criado em. Data e hora de criação.
- Criado por. Usuário que criou a categoria.
- Atualizado em. Data e hora da última modificação.
Editar configuração
Para configurar as categorias de relatórios e controlar o comportamento relacionado com privacidade, acesso e agendamento:
-
Acessar
Portal->Configuração->Organização. -
Selecionar a aba
Relatórios. -
Clicar em
Editar configuração.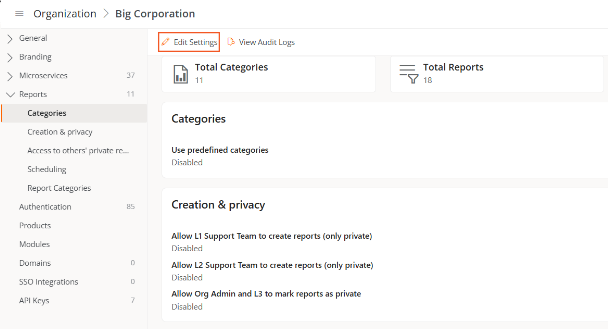
-
Preencher os seguintes campos:
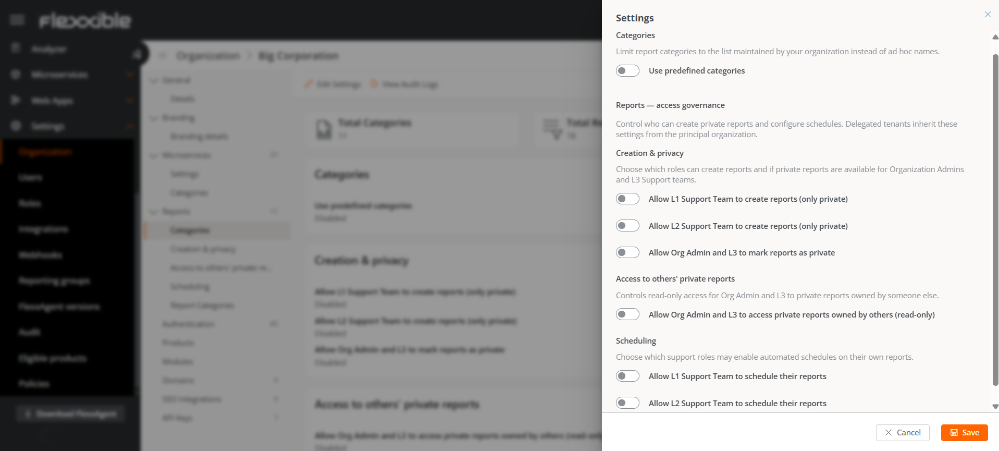
-
Categorias. Permite limitar as categorias disponíveis às definidas pela organização, evitando o uso de nomes personalizados (ad hoc).
-
Relatórios - Governança de acesso. Permite controlar quem pode criar relatórios privados e configurar horários. As suborganizações herdam esta configuração da organização principal.
-
Criação e privacidade. Permite definir quais papéis podem criar relatórios e se os relatórios privados estão disponíveis para Administrador da organização e Equipe de engenharia L3.
- Permitir à Equipe de suporte L1 a criação de relatórios (somente privados).
- Permitir à Equipe de suporte L2 a criação de relatórios (somente privados).
- Permitir aos papéis Administrador da organização e Equipe de engenharia L3 marcar relatórios como privados.
-
Acesso aos relatórios privados de outros. Permite habilitar acesso de leitura apenas para Administrador da organização e Equipe de engenharia L3 a relatórios privados propriedade de outros usuários.
- Permitir ao Administrador da organização e Equipe de engenharia L3 acessar relatórios privados propriedade de outros usuários (apenas leitura).
-
Agendamento. Permite definir quais papéis podem configurar agendamentos automáticos sobre seus próprios relatórios.
- Permitir à Equipe de suporte L1 programar seus relatórios.
- Permitir à Equipe de suporte L2 programar seus relatórios.
Considerações sobre as permissões
- Os relatórios privados só podem ser visualizados e gerenciados pelo usuário que os criou.
- A informação visível dentro de um relatório dependerá sempre da configuração do papel do usuário e da visibilidade que ele tem sobre as organizações e grupos de relatório.
- Um usuário nunca poderá visualizar informações de organizações ou grupos de relatório sobre os quais não tenha permissões.
- Nas execuções de relatórios agendados, sempre serão aplicadas as permissões e a visibilidade atual do usuário proprietário do relatório.
Os seguintes identificadores fazem referência às opções disponíveis na janela Editar configuração:
| Identificador | Configuração |
|---|---|
A | Permitir à Equipe de suporte L1 a criação de relatórios (somente privados) |
B | Permitir à Equipe de suporte L2 a criação de relatórios (somente privados) |
C | Permitir ao Administrador da organização e à Equipe de engenharia L3 marcar relatórios como privados |
D | Permitir ao Administrador da organização e à Equipe de engenharia L3 acessar relatórios privados propriedade de outros usuários (somente leitura) |
E | Permitir à Equipe de suporte L1 programar seus relatórios |
F | Permitir à Equipe de suporte L2 programar seus relatórios |
Permissões por papel segundo a configuração
Equipe de suporte L1
| Característica | Equipe de suporte L1 |
|---|---|
| Criar um relatório | ✅ Somente privados se A=true |
| Compartilhar relatórios com suborganizações (tenants delegados) | ❌ |
| Criar um relatório compartilhado | ❌ |
| Configurar o agendamento de um relatório | ✅ Somente próprios se E=true |
| Editar agendamento ou compartilhamento de um relatório criado por outro Administrador da organização ou Equipe de engenharia L3 | ❌ |
| Editar um relatório compartilhado | ❌ |
| Ver relatórios privados de outros usuários | ✅ Somente próprios se A=true |
| Editar relatórios privados | ✅ Somente próprios se A=true |
| Definir se o relatório é privado | ❌ Os relatórios próprios sempre são privados |
| Usar Clonar e modificar | ✅ Somente próprios se A=true |
| Ver execuções de um relatório | ✅ Somente próprios se E=true |
| Criar categorias | ❌ |
Equipe de suporte L2
| Característica | Equipe de suporte L2 |
|---|---|
| Criar um relatório | ✅ Somente privados se B=true |
| Compartilhar relatórios com suborganizações (tenants delegados) | ❌ |
| Criar um relatório compartilhado | ❌ |
| Configurar o agendamento de um relatório | ✅ Somente próprios se F=true |
| Editar agendamento ou compartilhamento de um relatório criado por outro Administrador da organização ou Equipe de engenharia L3 | ❌ |
| Editar um relatório compartilhado | ❌ |
| Ver relatórios privados de outros usuários | ✅ Somente próprios se B=true |
| Editar relatórios privados | ✅ Somente próprios se B=true |
| Definir se o relatório é privado | ❌ Os relatórios próprios sempre são privados |
| Usar Clonar e modificar | ✅ Somente próprios se B=true |
| Ver execuções de um relatório | ✅ Somente próprios se F=true |
| Criar categorias | ❌ |
Administrador da organização ou Equipe de engenharia L3
| Característica | Administrador da organização ou Equipe de engenharia L3 |
|---|---|
| Criar um relatório | ✅ |
| Compartilhar relatórios com suborganizações (tenants delegados) | ✅ |
| Criar um relatório compartilhado | ✅ |
| Configurar o agendamento de um relatório | ✅ |
| Editar agendamento ou compartilhamento de um relatório criado por outro Administrador da organização ou Equipe de engenharia L3 | ✅ |
| Editar um relatório compartilhado | ✅ |
| Ver relatórios privados de outros usuários | ✅ Somente se D=true |
| Editar relatórios privados | ✅ Somente próprios |
| Definir se o relatório é privado | ✅ Somente se C=true |
| Usar Clonar e modificar | ✅ |
| Ver execuções de um relatório | ✅ |
| Criar categorias | ✅ |
Criar categoria
Para criar uma nova categoria de relatórios:
-
Acessar
Portal->Configuração->Organização. -
Selecionar a aba
Relatórios->Categorias de Relatórios.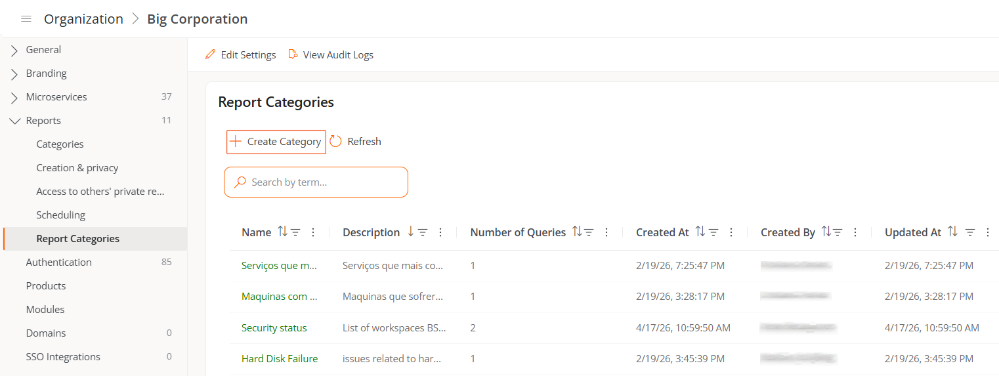
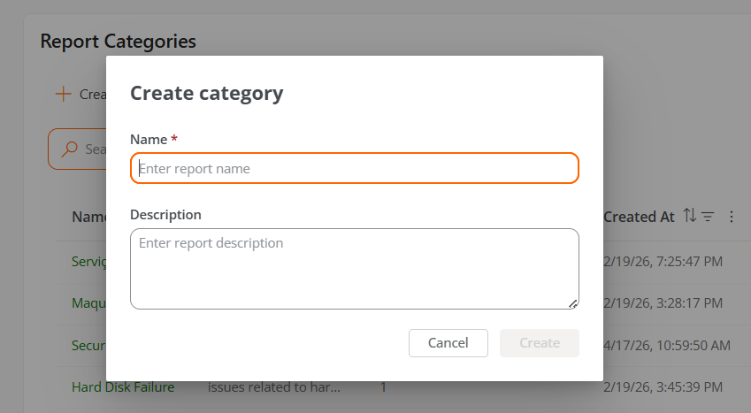
-
Clicar em
Criar categoria. -
Preencher os campos Nome e Descrição.
Autenticação
Nesta aba, um usuário Administrador de organização pode habilitar ou desabilitar a opção de iniciar sessão via email e senha para os usuários da organização. Caso haja suborganizações, a funcionalidade só poderá ser habilitada ou desabilitada a partir da organização principal.
O botão Habilitar autenticação por e-mail/senha ou Desabilitar autenticação por e-mail/senha, conforme o caso, permite habilitar ou desabilitar a possibilidade de que usuários membros de uma organização ou suborganização possam ter o login ativado com e-mail e senha.
Se essa opção for desabilitada, os usuários não poderão iniciar sessão com e-mail e senha nem gerenciar sua conta. Todas as credenciais de usuário serão eliminadas. Se essa função for habilitada novamente, os usuários deverão restabelecer novamente sua senha e autenticação de dois fatores.
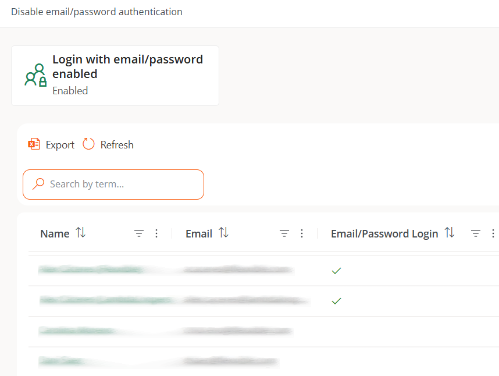
Tabela de usuários
Mostra a lista dos membros da organização. À primeira vista, daqui pode-se saber que membros têm habilitada a opção de iniciar sessão através de e-mail e senha.
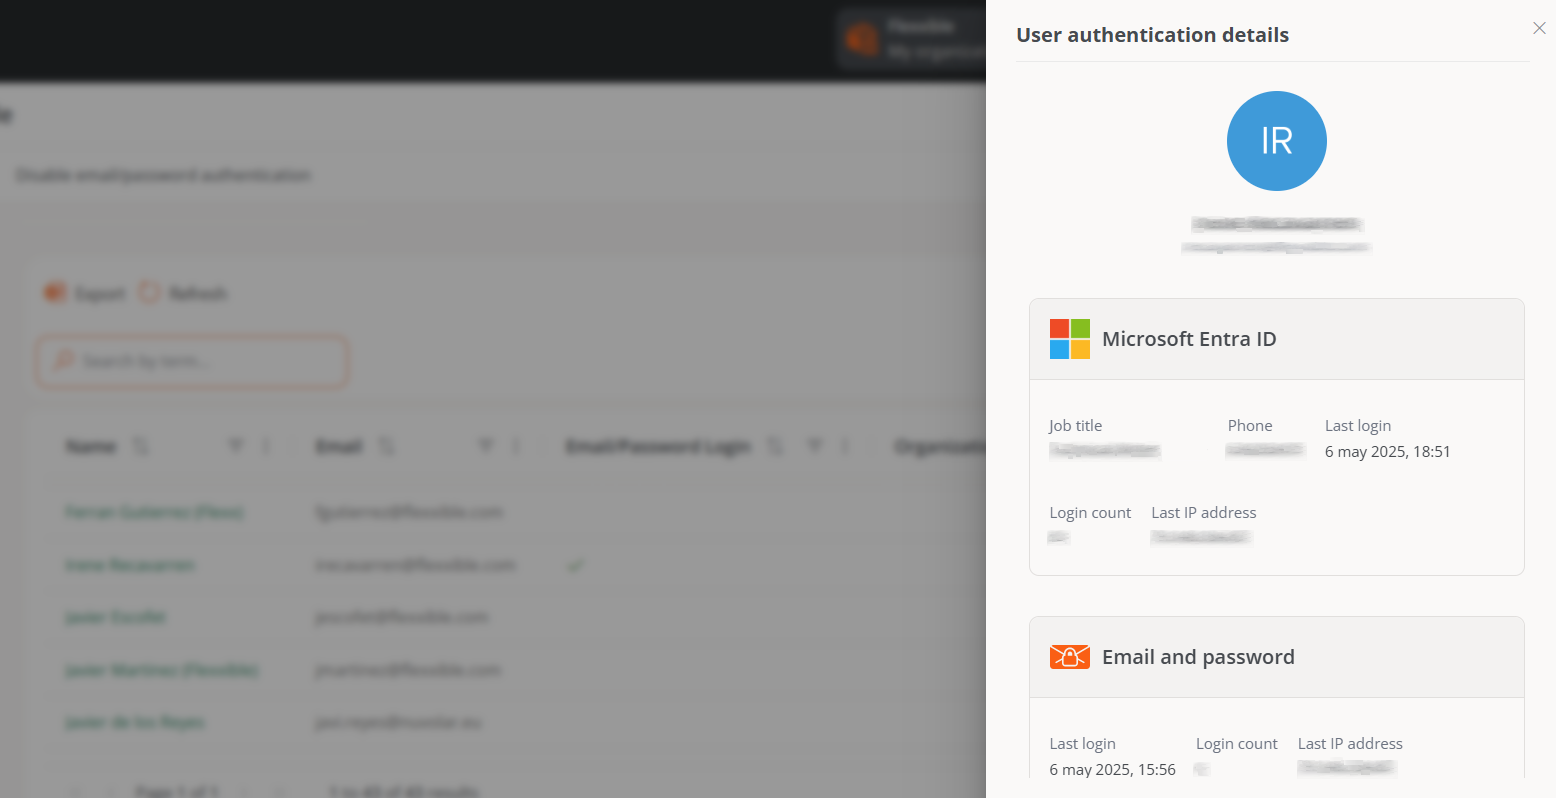
Detalhe de autenticação de um usuário
Se clicar sobre o nome de um usuário da tabela, pode-se acessar cartões com informações específicas sobre o método de autenticação que está habilitado:
-
Microsoft Entra ID. Cargo, Telefone, Último login, Contagem de logins, Último endereço IP.
-
Google. Último login, Contagem de logins e Último endereço IP.
-
Autenticação com e-mail e senha. Último login, Contagem de logins e Último endereço IP. Além disso, daqui, o administrador pode gerenciar a Configuração de segurança de autenticação para esse usuário específico, que inclui a Autenticação em dois fatores e a Senha.
Produtos
Esta aba exibe os ambientes e produtos da Flexxible associados à organização.
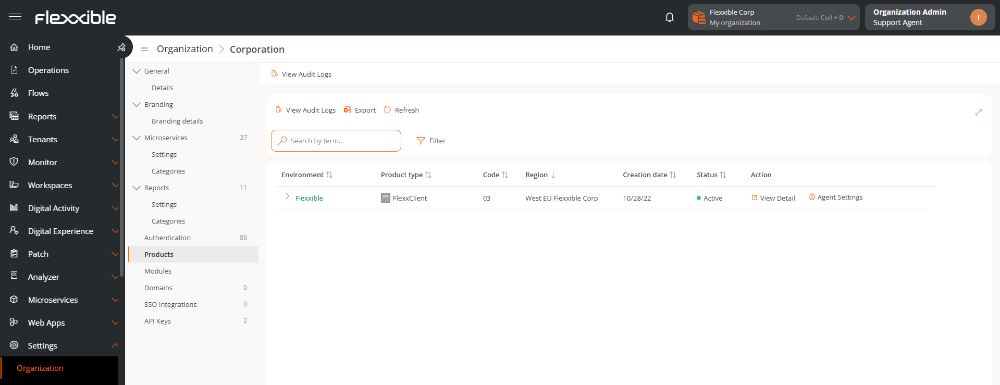
A tabela inclui os seguintes campos:
- Ambiente
- Tipo de produto
- Código
- Região
- Data de criação
- Estado
- Ação
Cada registro pode ser expandido para visualizar um gráfico com as estatísticas de consumo do produto.
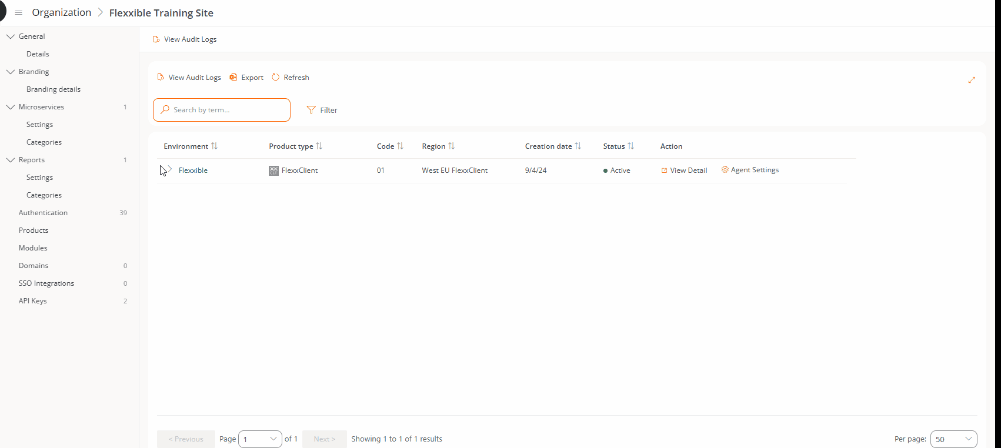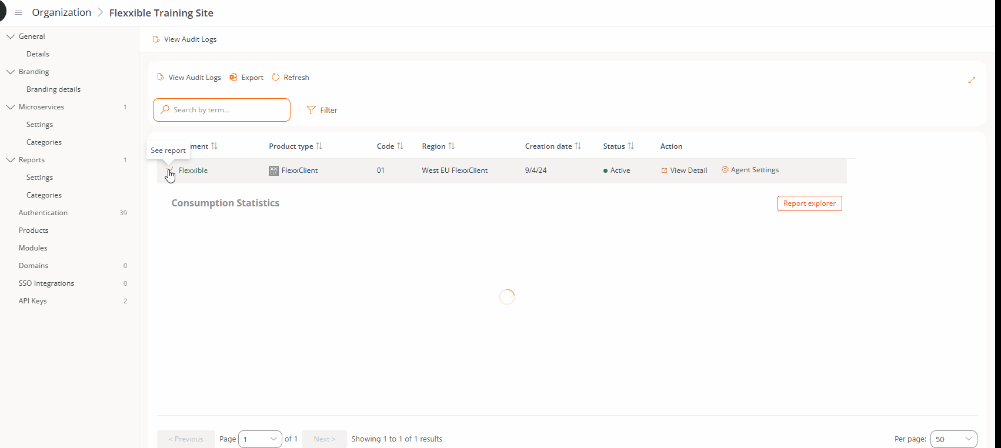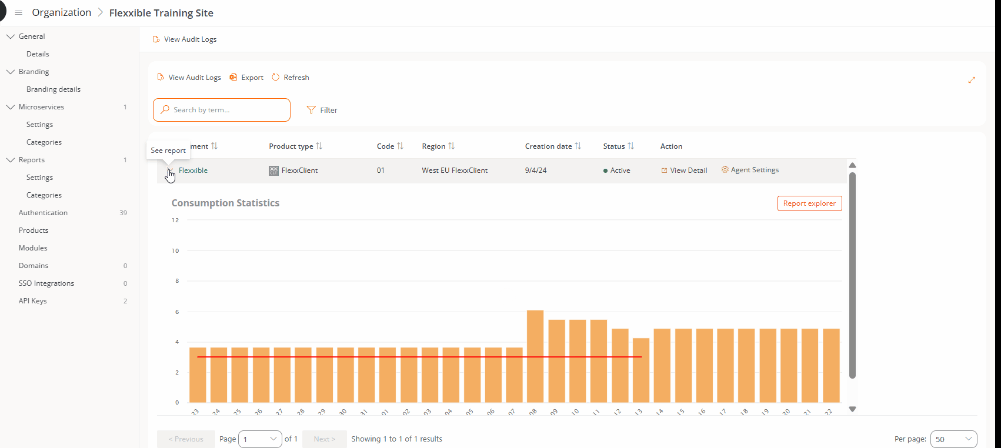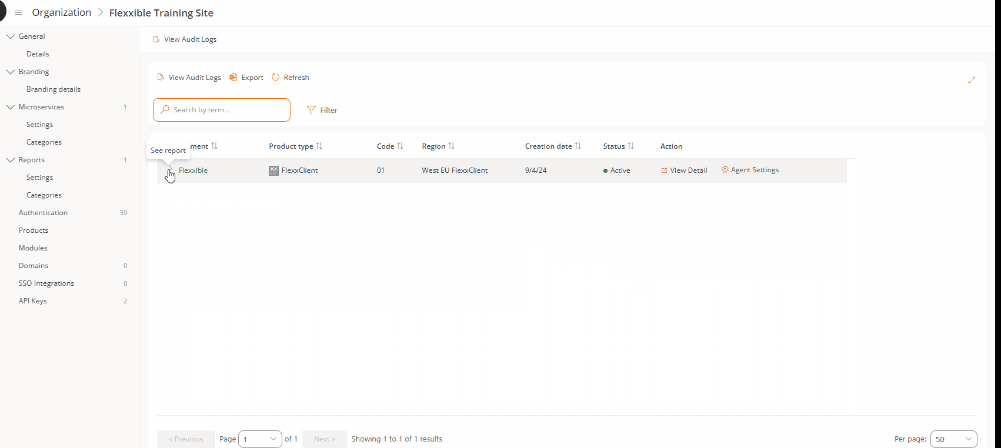
Ao clicar em Explorador de relatórios, o gráfico se amplia e permite filtrar a informação por períodos.
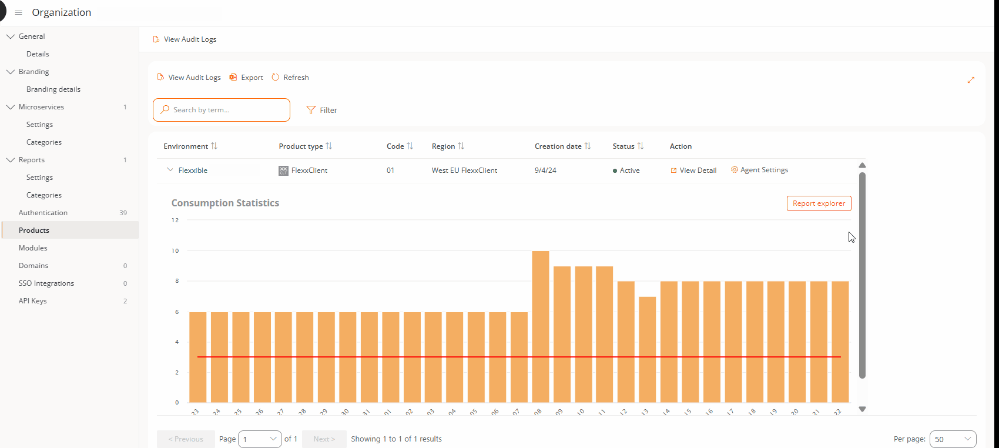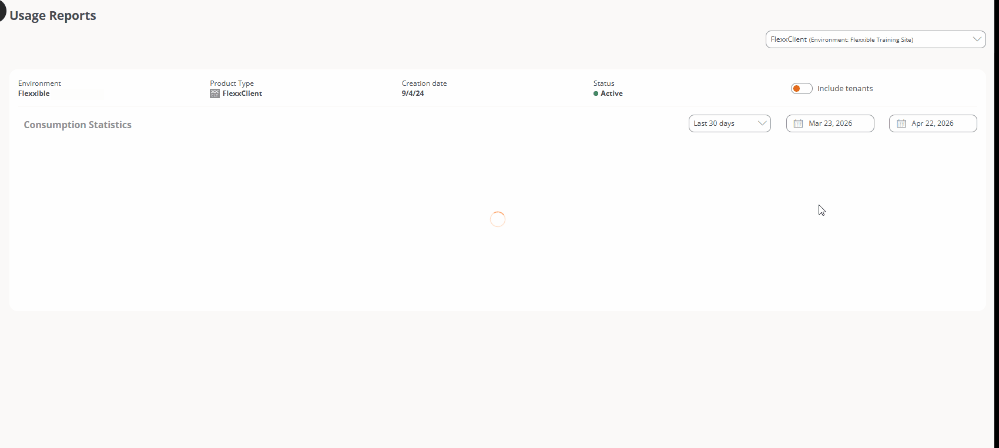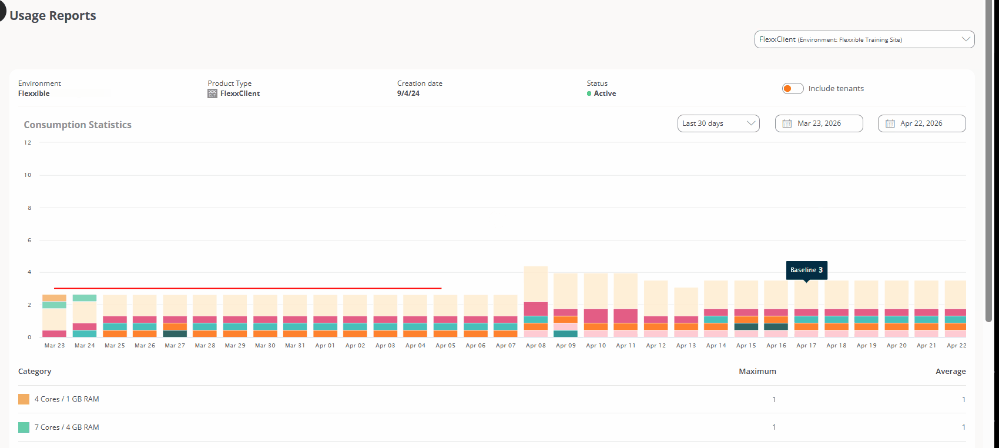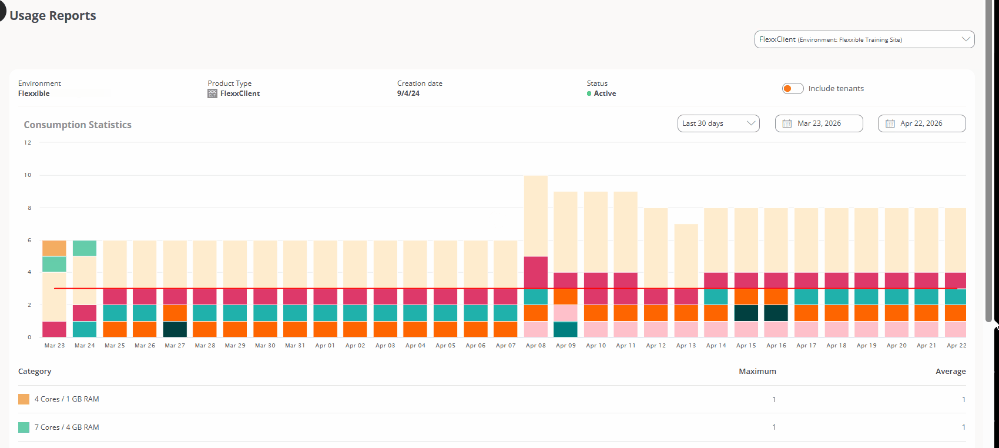
Na coluna Ação estão incluídos acessos a funcionalidades adicionais: Ver detalhe e Configuração do FlexxAgent.
Ver detalhes
O botão Ver detalhe permite consultar e modificar a informação do produto:
- Ambiente. Ambiente no qual o produto é executado.
- Ambiente do Servicenow. Identificador da instância do ServiceNow associada.
- Chave de licença Identificador único da licença do produto.
- Data de criação Data e hora em que o produto foi criado na organização.
- Estado. Permite ativar ou desativar o produto.
- Atividade Digital. Permite ativar ou desativar essa funcionalidade.
Configuração do FlexxAgent
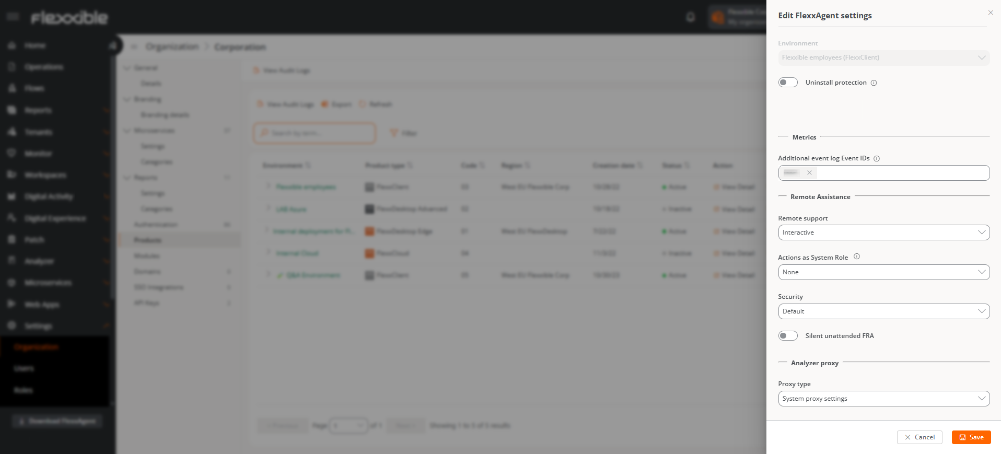
O botão Configuração do agente permite ajustar o comportamento do agente:
-
Proteção de desinstalação
Permitir impedir que o usuário desinstale o agente.
Requer FlexxAgent versão 25.4.2 ou posterior.
-
Métricas
-
IDs adicionais de eventos do registro de eventos
Permite especificar IDs adicionais do registro de eventos que FlexxAgent deve coletar.
Por padrão, apenas eventos Críticos e de Erro dos registros de Aplicação, Segurança e Sistema são recolhidos. Podem ser adicionados eventos de tipo:
- Crítico
- Erro
- Aviso
- Informação
Para adicionar IDs:
- Insira o valor numérico.
- Pressione Tab ou Enter para confirmá-lo.
Podem ser definidos múltiplos IDs. Os novos eventos serão refletidos após o intervalo configurado para a coleta de eventos.
Para verificar se um evento será detectado pelo FlexxAgent, execute o seguinte comando no dispositivo:
Get-WmiObject -Query "Select * from Win32_NTLogEvent WHERE EventCode = XX"
-
-
Flexxible Remote Assistance
-
1. Assistência Remota
Permite definir o tipo de assistência remota que será utilizada a nível de organização.
Opções disponíveis:
- Nenhum: o dispositivo não poderá receber assistência remota.
- Interativa (atendida)
- Interativa e desatendida
- Dinâmico
-
2. Ações como papel do sistema
Define qual papel de usuário de Workspaces pode executar aplicações (CMD, PowerShell, Gerenciador de Tarefas e Regedit) como usuário do sistema na sessão do usuário assistido durante uma sessão remota.
Esta funcionalidade pode representar um risco se utilizada incorretamente.
-
3. Segurança
Permite escolher entre:
- Padrão
- Simplificado
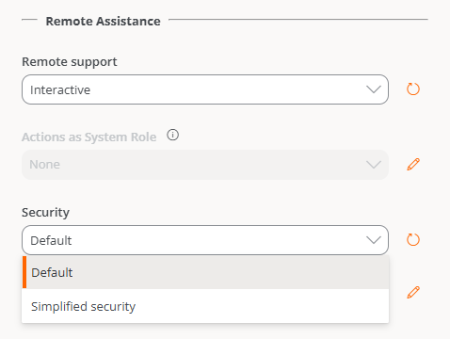
notaApós modificar a configuração de Segurança, podem ocorrer alguns minutos até a aplicação em todos os dispositivos. Em alguns casos, pode ser necessário reiniciar o equipamento.
3.1. Segurança simplificada
Esta funcionalidade permite reduzir o tempo necessário para iniciar uma sessão de assistência remota sem afetar a segurança.
A nível de segurança, as condições habituais são mantidas.
Esta característica vem desabilitada por padrão.
Diferenças entre segurança padrão e simplificada
1. Modo de execução do serviço
Segurança padrão Segurança simplificada A execução do serviço é realizada sob demanda em cada sessão. Em assistências interativas, o executável é lançado na sessão do usuário e em assistências desatendidas, o serviço é instalado. Ao término da sessão, o processo é interrompido ou o serviço é desinstalado. FlexxAgent instala automaticamente o serviço. Configura (incluindo parâmetros como proxy), apaga e desabilita. Habilitando e iniciando apenas quando recebe um pedido de assistência remota do Portal. 2. Nome e caminhos dos arquivos, serviços e processos
Tipo de segurança Assistência remota Nome do processo AnyDesk Caminho do processo Nome do serviço Padrão Interativa (atendida) FlexxibleRemoteAssistance_Input.exe C:\Users\xxxxx\FLXRA\FlexxibleRemoteAssistance_Input.exe— Padrão Não assistida FlexxibleRemoteAssistance-53595ae9.exe c:\Program Files\flexxible\flexxagent\FLXRA\FlexxibleRemoteAssistance\FlexxibleRemoteAssistance-53595ae9.exeAnyDesk-53595ae9 Simplificado Interativa (atendida) e Desatendida AnyDesk-53595ae9_msi.exe c:\Program Files (x86)\AnyDesk-53595ae9_msi\AnyDesk-53595ae9_msi.exeAnyDesk-53595ae9_msi **Requisitos de seguridad simplificada**
- FlexxAgent versión 26.4.1.0 o posterior en el dispositivo remoto.
- Configuración habilitada en el grupo de reporte correspondiente.Limitações
Esta funcionalidade está disponível para todos os dispositivos, exceto:
- Máquinas virtuais com Windows Client (Windows 7, 8, 10, 11)
- Dispositivos com FlexxAgent Cross-Platform (esta funcionalidade estará disponível em breve).
Vantagens
-
Redução do tempo de geração do arquivo de assistência remota, entre 50% e 85% dependendo do tipo de assistência.
-
A combinação de teclas
Ctrl + Alt + Delé compatível tanto em assistências interativas (atendidas) quanto em desatendidas.
Verificações
-
Para verificar que o agente está configurado com Segurança simplificada:
- Revisar os serviços do Windows no dispositivo.
- Verificar se existe o serviço AnyDesk Client Service. Este serviço, salvo uma sessão ativa de assistência remota, deve estar interrompido e desabilitado.
-
Para saber se uma assistência remota está sendo executada em modo Segurança simplificada:
-
Cada sessão de assistência remota gera o evento
EventLogId 666no dispositivo de destino, visível desde o próprio dispositivo ou a partir da abaRegistro de eventosem Workspaces. Esse evento inclui uma linha que indica qual é o modo de execução da assistência remota para aquela sessão.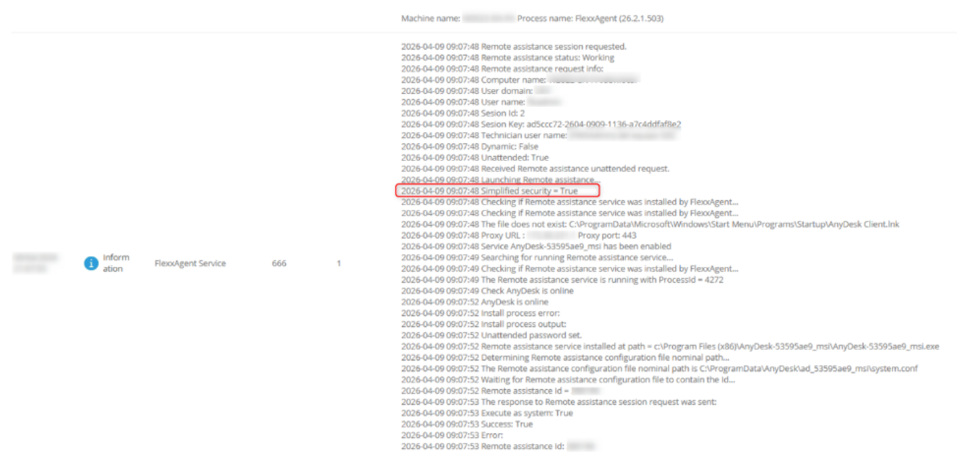
-
-
Cada grupo de relatório que a organização tenha pode editar sua própria configuração de assistência remota para adaptá-la às suas necessidades.
-
4. FRA desatendida silenciosa
- Permite realizar assistências remotas desatendidas sem mostrar na tela que a assistência está sendo realizada.
- Útil em dispositivos como quiosques ou equipamentos com sessões visíveis ao público.
Esta característica vem desabilitada por padrão.
-
Proxy do Analyzer
FlexxAgent é composto por um serviço do Windows chamado FlexxAgent Service, o qual dirige dois processos: FlexxAgent, que é executado a nível de sistema, e FlexxAgent Analyzer, que é iniciado para cada sessão de usuário.
A configuração do proxy do FlexxAgent Analyzer nem sempre é a mesma do FlexxAgent, por isso, de acordo com o funcionamento do proxy em cada ambiente, será necessário ajustar suas configurações de forma apropriada.
-
Configuração do proxy do sistema
- FlexxAgent Analyzer detecta automaticamente a configuração do proxy e a utiliza.
- Flexxible recomenda esta configuração para proxy de sistema.
-
Configuração detectada pelo FlexxAgent
- Neste caso, FlexxAgent utiliza as credenciais que se encontram no registro, se forem definidas na instalação.
- Se não configurado, FlexxAgent detecta automaticamente a configuração do proxy.
- FlexxAgent Analyzer utiliza a configuração detectada para a Uniform Resource Identifier (URI), o usuário e a senha.
-
Algumas das opções de configuração do FlexxAgent não são visíveis para usuários com o papel Administrador de organização.
Módulos
Esta aba mostra uma lista dos módulos dos produtos da Flexxible disponíveis para a organização, assim como os criados pelos próprios usuários.
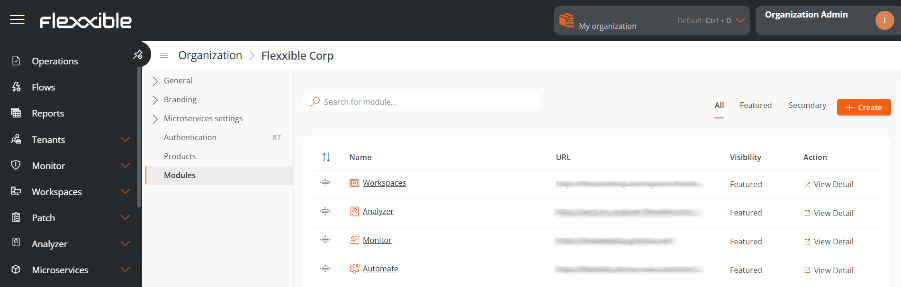
A tabela contém o nome do módulo, a URL correspondente e seu grau de visibilidade. De Ver detalhe é possível atribuir uma etiqueta e uma URL ao módulo selecionado, e definir se é visível como Destacado ou Secundário. Quando é destacado, aparece entre os módulos principais na seção Início do Portal; quando é secundário é mostrado como uma lista, sob o botão Ver mais.
Criar módulo
O botão Novo permite criar módulos personalizados para maximizar a utilidade da plataforma. Por exemplo, nas imagens a seguir, observa-se como foi criado um módulo para a página da documentação da Flexxible.
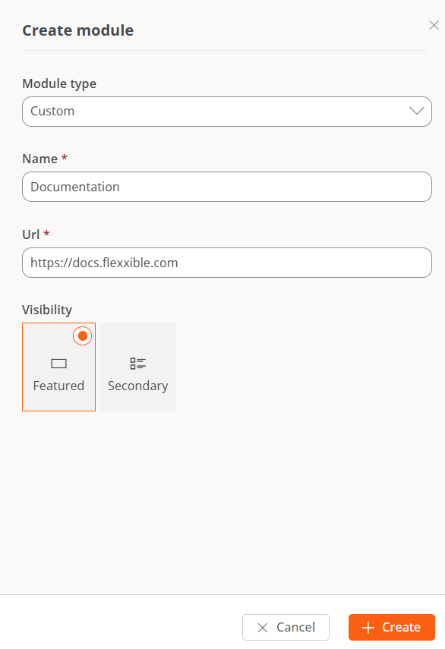
Domínios
O Portal permite configurar o login através da autenticação com SAML, uma tecnologia de login único (SSO) que permite às organizações conectar seus gerenciadores de identidades com a plataforma Flexxible.
Para configurar o início de sessão com este método, devem ser realizados ajustes relacionados ao reconhecimento do domínio da organização e a integração com o gerente de identidades utilizado.
A partir desta aba, um Administrador de organização pode registrar e verificar os domínios que serão utilizados. Também pode acessar a tabela com a lista de domínios e consultar sua visão de detalhe.
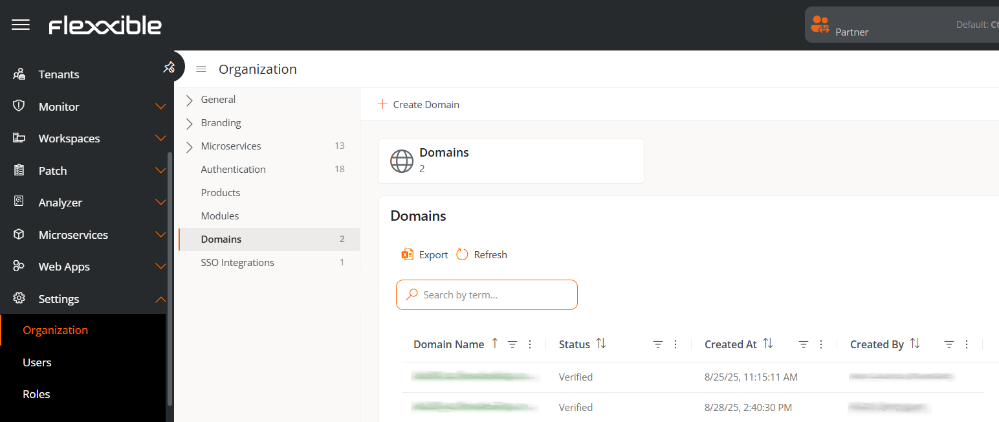
A tabela mostra as seguintes informações:
- Nome do domínio. Endereço web registrado pela organização.
- Estado. Verificado ou Não verificado.
- Criado em. Data e hora de criação do domínio.
- Criado por. Usuário que registrou o domínio.
Criar um domínio
Para configurar um domínio, primeiro deve ser registrado e posteriormente verificado.
-
Acessar
Portal->Organização-> -
No menu, selecionar a aba
Domínios. -
Clicar em
Criar domínio. -
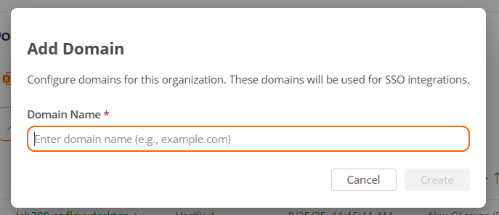
Inserir o domínio da organização (correspondente ao e-mail dos usuários que iniciarão sessão com SAML).
-
Clicar em
Novo.
O domínio será adicionado à tabela com o estado Não verificado.
Verificar o domínio
-
Na tabela de Domínios, selecionar o domínio registrado.
-
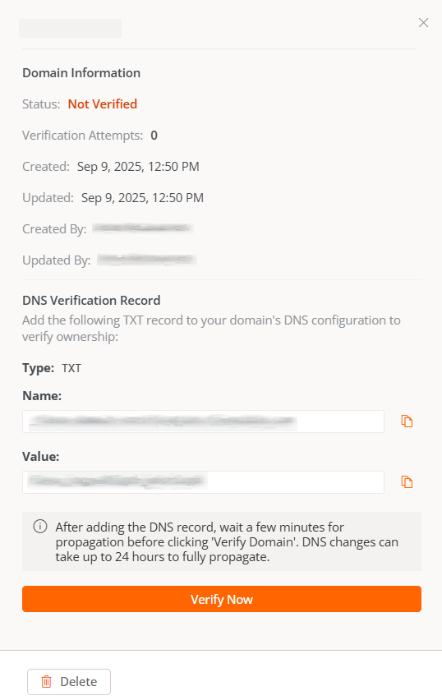
Será exibida uma janela com as instruções para adicionar um registro TXT no DNS, necessário para verificar a propriedade.
-
Pressionar
Verificar agorapara completar o processo.
Deletar um domínio
- Acessar
Portal->Organização. - No menu, selecionar a aba
Domínios. - Selecionar na tabela o domínio que se deseja deletar.
- Na janela de detalhe, clicar em
Deletar.
Ao deletar um domínio, os usuários associados a ele não poderão mais se autenticar via SAML, até que seja registrado novamente.
Integrações SSO
As Integrações SSO permitem que usuários com endereços de e-mail de domínios específicos se autentiquem através do provedor de identidades da organização.
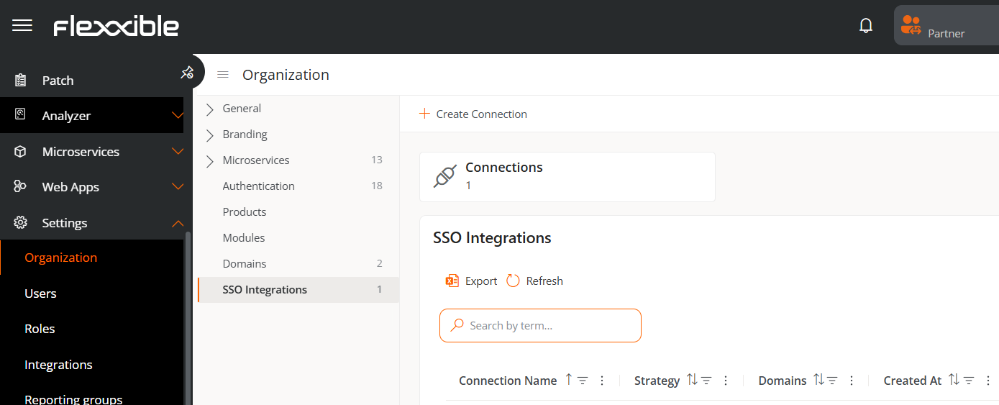
Criar uma conexão SSO
- Acessar
Portal->Organização. - No menu, selecionar a aba
Integrações SSO. - Clicar em
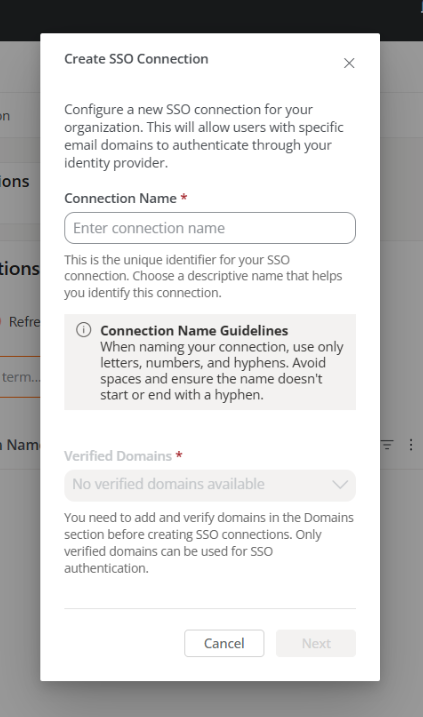
Criar conexãoe seguir as instruções do assistente, que guiará o Administrador de organização na configuração e teste conforme o gestor de identidades utilizado.
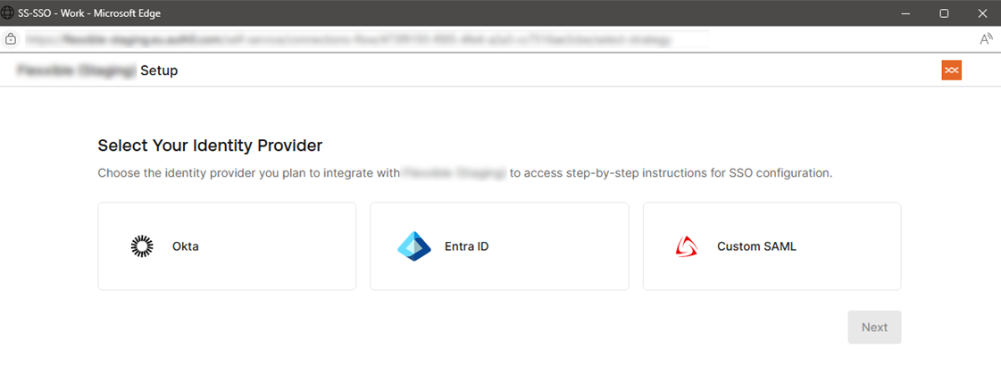
Os gerentes de identidades disponíveis são:
- Okta
- Entra ID
- Custom SAML
Para cada caso, estará disponível um assistente que guiará passo a passo na configuração específica dentro do gerente de identidades selecionado.
Alguns dos dados solicitados durante a configuração podem ter nomes diferentes conforme o gerente de identidades. Por exemplo, em Custom SAML:
- O campo
Single Sign-On URLpode aparecer no gerente de identidades comoReply URL (Assertion Consumer Service URL). - O campo
Service Provider Entity IDpode ser chamado deIdentifier (Entity ID).
Se surgir alguma dúvida durante o processo de configuração, por favor consulte seu contato na Flexxible.
Uma vez concluído o processo, os usuários dos domínios associados poderão iniciar sessão inserindo seu e-mail no campo correspondente e clicando em Continuar com email.
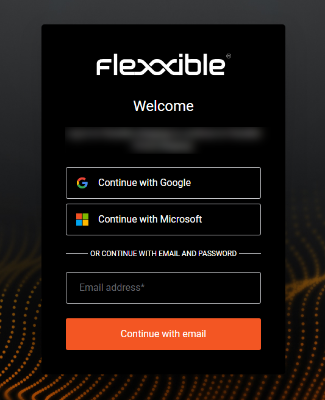
Se o sistema reconhecer o domínio como habilitado para SSO, redirecionará o usuário ao gerente de identidades da organização para autenticar-se.
Editar uma conexão SSO
A plataforma permite editar uma conexão SSO existente, seja para atualizar a configuração ou renovar o certificado em caso de expiração.
-
Acessar
Portal->Organização. -
No menu, selecionar a aba
Integrações SSO. -
Selecionar um registro na tabela.
-
Clicar em
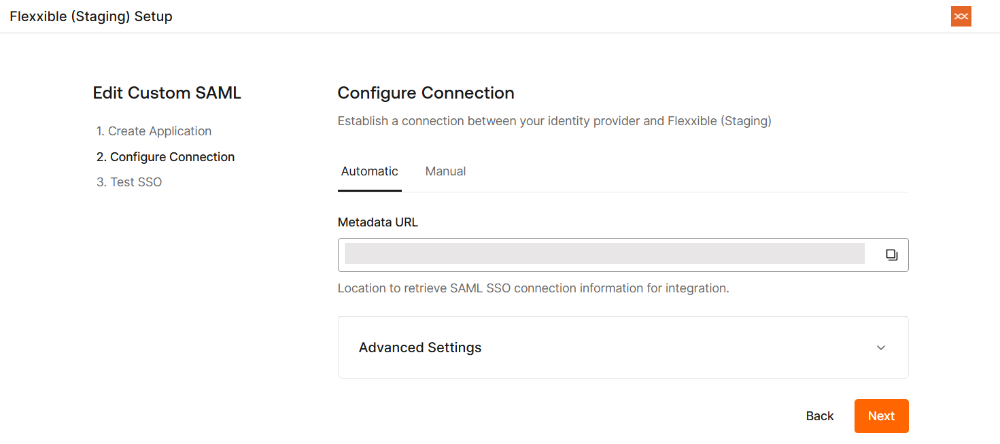
Editar conexão.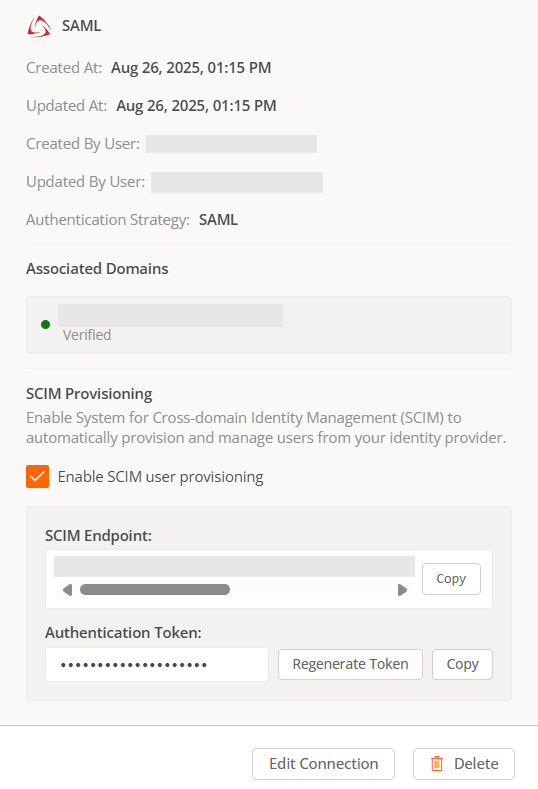
Marcar a caixa Habilitar aprovisionamento de usuários SCIM é opcional. Mais informações em Provisionamento SCIM.
Deletar uma conexão SSO
- Acessar
Portal->Organização. - No menu, selecionar a aba
Integrações SSO. - Selecionar o registro correspondente na tabela.
Provisionamento SCIM
O sistema de administração de identidades entre domínios (SCIM) é um padrão de aprovisionamento e gestão de usuários que complementa a autenticação com SAML. É opcional e sua função é automatizar a criação, atualização e deleção de contas de usuário no Portal, mantendo sincronizada a informação entre o gerente de identidades da organização (Okta, Entra ID, etc.) e a plataforma da Flexxible.
Quando SCIM está habilitado, o gerente de identidades pode enviar ao Portal informações básicas dos usuários (nome, e-mail, grupo), o que facilita a gestão de entradas e saídas. Dessa maneira, a vida do usuário no Portal fica controlada de forma centralizada pelo gerente de identidades.
A aba Provisionamento SCIM estará visível após criar grupos de usuários no gerenciador de identidades.
Habilitar SCIM no Portal
Para utilizar SCIM é indispensável ter configurado previamente a autenticação com SAML:
- Acessar
Portal->Organização. - No menu, selecionar a aba
Integrações SSO. - Na tabela, selecionar a conexão SSO correspondente.
- Marcar a opção
Habilitar aprovisionamento de usuários SCIM.
Ao ativar a opção, na parte inferior da janela de configuração aparecerão:
- Ponto de conexão SCIM (endpoint)
- Token de autenticação
Esses dados são confidenciais e devem ser armazenados de forma segura.
Em ambientes com suborganizações, a integração SCIM deve ser definida no inquilino "pai".
Configurar SCIM no gerente de identidades
No gerente de identidades da organização, devem ser inseridos o ponto de conexão SCIM e o token de autenticação fornecidos no Portal.
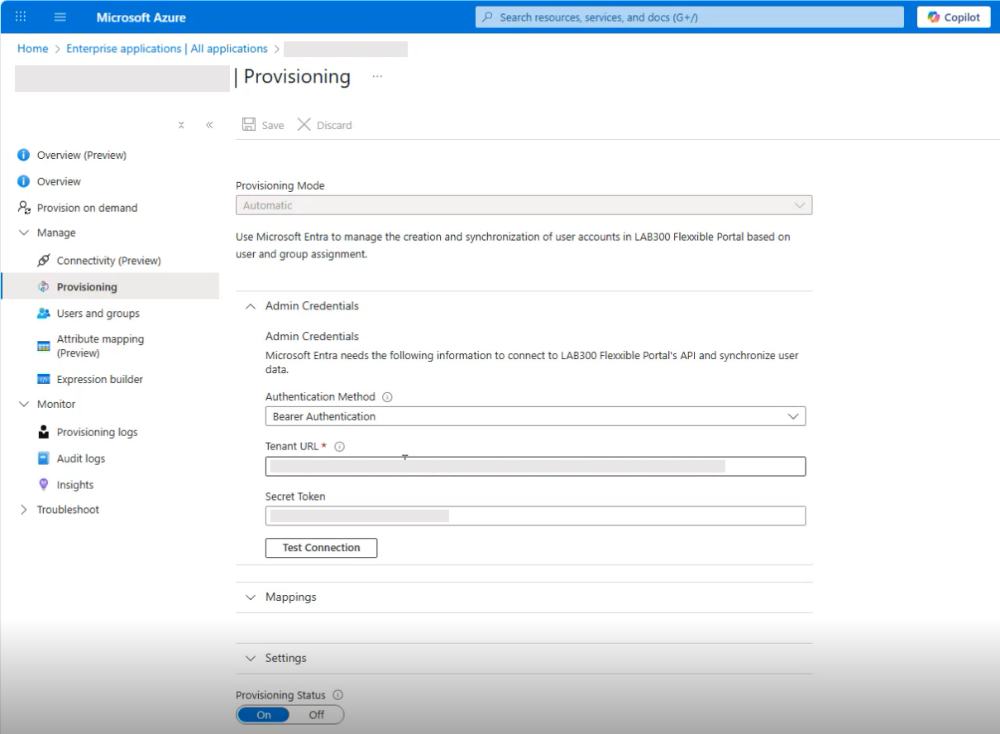
Exemplo com Entra ID:
-
Ir para
Aprovisionamento. -
Inserir o ponto de conexão SCIM e o token de autenticação.
-
Selecionar o método de autenticação:
Bearer tokenouBearer Authentication. -
Clicar em
Test connectionpara validar a sincronização. -
Ativar o aprovisionamento.
A partir desse momento, o gerente de identidades começará a sincronizar grupos e usuários com o Portal.
- Se usar Okta como provedor de identidades:
- A funcionalidade de SCIM deve ser configurada usando a opção de Custom SAML, já que Okta não suporta SCIM se a conexão for com OIDC.
- Ao configurar a conexão Custom SAML, é preciso indicar que o Application username format seja Email, caso contrário os usuários não poderão autenticar-se.
Criar grupos de usuários no gerente de identidades
Para integrar usuários via SCIM é indispensável criar grupos no gerente de identidades.
Considerações
- Criar grupos especialmente dedicados para o Portal com nomes claros e exclusivos (ex.
MinhaOrg-Portal-L2). - Quando são criados ou deletados grupos de usuários no gerente de identidades, também serão criados ou deletados automaticamente no Portal.
- Não criar grupos aninhados.
- Um usuário deve pertencer somente a um grupo; caso contrário, podem surgir comportamentos imprevistos: no Portal um usuário não pode ter mais de um papel.
- Não pode haver usuários sem grupo atribuído.
- Os usuários que pertencem a um grupo que não tem um papel vinculado não serão visíveis na lista de Usuários.
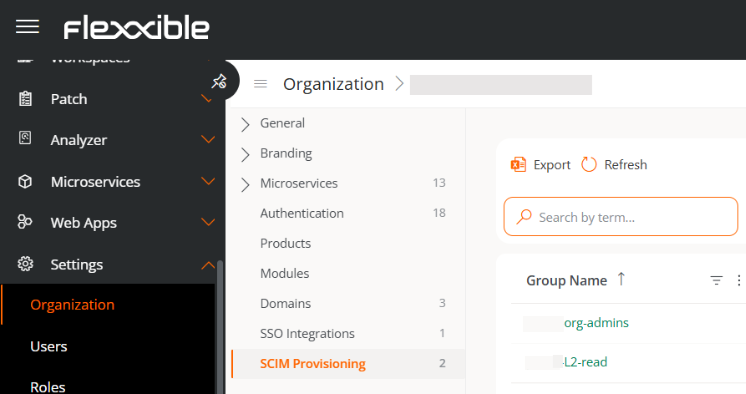
Depois de criar grupos de usuários no gerenciador de identidades, a aba Provisionamento SCIM aparecerá automaticamente no menu.
Mapeamento de papéis no Portal
Na tabela da aba Aprovisionamento SCIM podem ser vistos os grupos criados no gerente de identidades. Isso acontece porque foi estabelecida uma sincronização unidirecional, do gerente de identidades para o Portal.
Para mapear papéis:
-
Acessar
Portal->Organização. -
No menu, selecionar a aba
Aprovisionamento SCIM. -
Selecionar um grupo sincronizado da tabela.
-
Na janela modal, atribuir o papel correspondente.
-
Se uma organização (inquilino) tem suborganizações, escolher a que suborganização pertence esse grupo antes de atribuir-lhe um papel.

A partir do momento em que todos os grupos estiverem vinculados a um papel, não será necessário realizar mais configurações. Os novos usuários que forem adicionados ou deletados dos grupos no gerente de identidades serão sincronizados automaticamente no Portal.
Considerações sobre os papéis
-
Todo grupo sincronizado deve ter um papel atribuído para que seus usuários sejam visíveis e funcionais no Portal.
-
Pode-se atribuir o mesmo papel a diferentes grupos.
-
O papel atribuído a um grupo pode ser modificado a qualquer momento seguindo os mesmos passos usados para atribuir o papel.
-
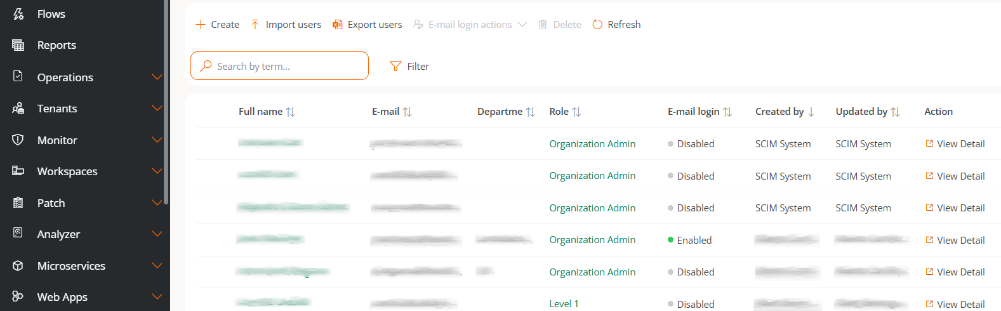
Na lista de Usuários, as colunas Criado por e Atualizado por podem ser vistas para identificar os usuários gerenciados pelo SCIM.
Sincronização de papéis
A frequência de sincronização depende do gerente de identidades utilizado (por exemplo, Entra ID sincroniza a cada 40 minutos), embora seja possível forçar uma sincronização manual a partir do próprio gerente de identidades para fazer testes ou mudanças urgentes sem esperar pelo ciclo automático.
Para evitar depender desses intervalos, o Portal incorpora o botão Sincronizar papéis atribuídos, que permite alinhar os papéis dos usuários pertencentes aos grupos criados com SCIM.
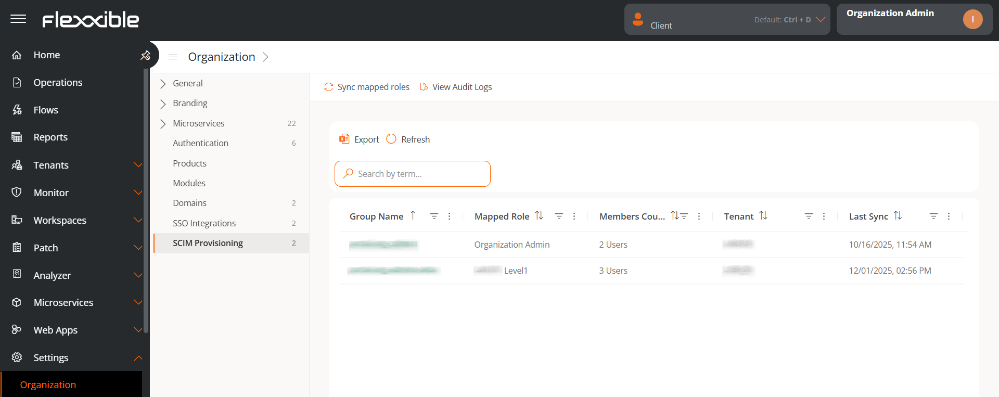
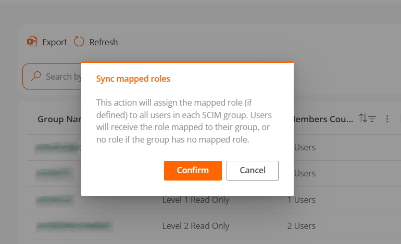
Esta ação realiza as seguintes operações:
- Revisa todos os usuários pertencentes a grupos criados via SCIM.
- Verifica se o papel atribuído a cada usuário coincide com o papel mapeado para seu grupo.
- Se detectar discrepâncias, atualiza automaticamente o papel do usuário.
Se o papel pertence a outra suborganização, o usuário será movido automaticamente para a suborganização correspondente.
Ao finalizar o processo, é apresentado um resumo detalhado dos dados modificados.
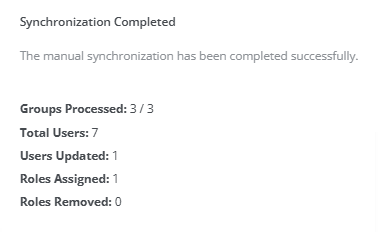
Não é necessário executar a ação Sincronizar papéis atribuídos de forma habitual. Recomenda-se utilizá-la apenas quando se fizer uma alteração nos papéis mapeados.
Integrações
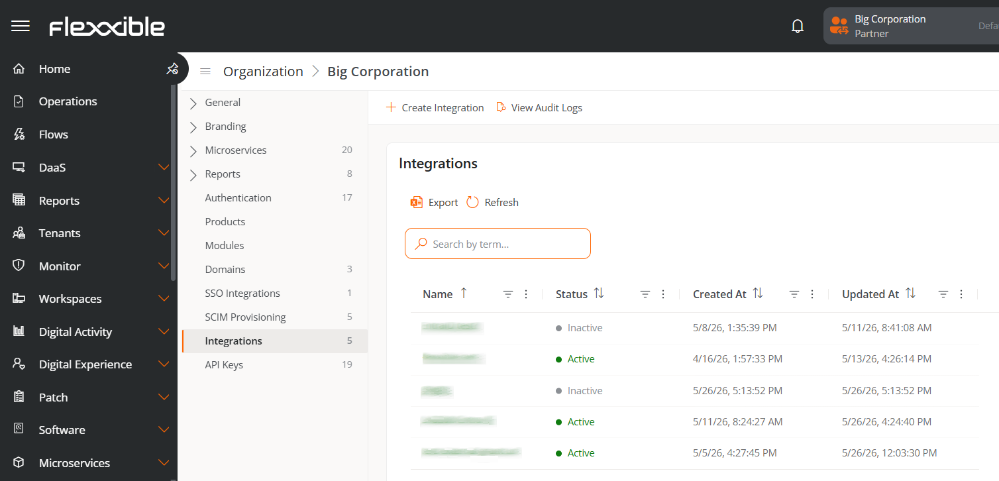
Esta seção permite configurar múltiplas integrações com Microsoft Entra ID para diferentes locatários. Uma mesma organização pode ter várias integrações ativas, o que facilita a centralização de informações e a gestão de recursos provenientes de diferentes ambientes do Entra ID.
Além disso, essas integrações permitem simplificar a administração de dispositivos, consultar informações consolidadas e realizar diversas ações sobre os recursos geridos.
Informações da tabela
A tabela de Integrações mostra as seguintes informações:
- Nome. Nome atribuído à integração.
- Estado. Estado atual da integração: Ativo ou Inativo.
- Criado em. Data e hora de criação.
- Atualizado em. Data e hora da última modificação.
Criar integração
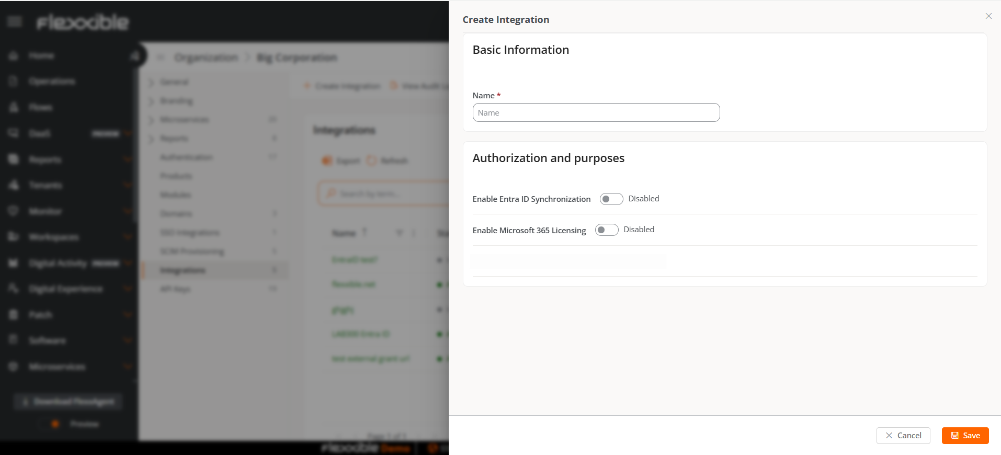
Para criar uma nova integração:
-
Clique em
Criar integração. -
Preencher os campos obrigatórios.
Informações básicas
- Nome. Nome identificativo da integração.
Autorização e propósitos
-
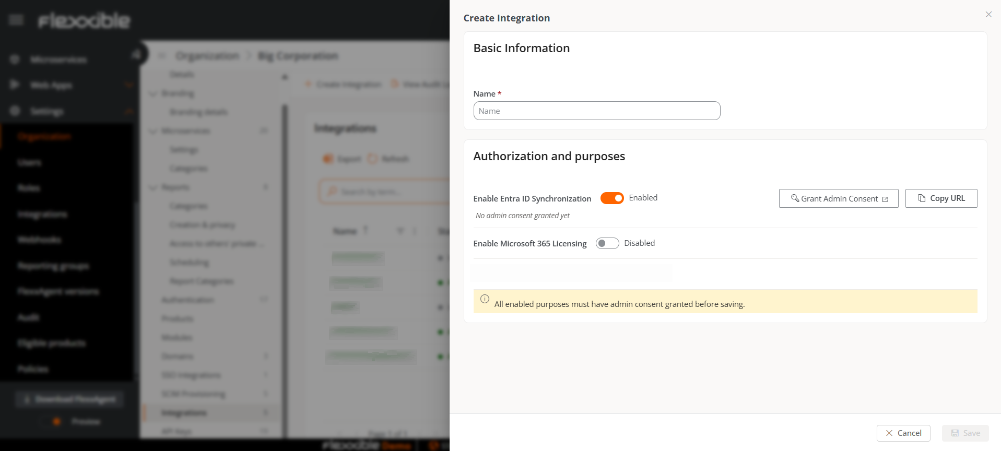
Habilitar a sincronização do Entra ID
Permite sincronizar informações do Microsoft Entra ID com o Portal para criar Grupos de workspaces do tipo Entra ID. Esses grupos mantêm-se sincronizados automaticamente com Microsoft Entra ID e podem ser geridos junto com os grupos estáticos e dinâmicos já existentes na organização.
-
Habilitar o licenciamento do Microsoft 365
Permite recuperar informações relacionadas com as licenças do Microsoft 365 atribuídas na organização configurada.
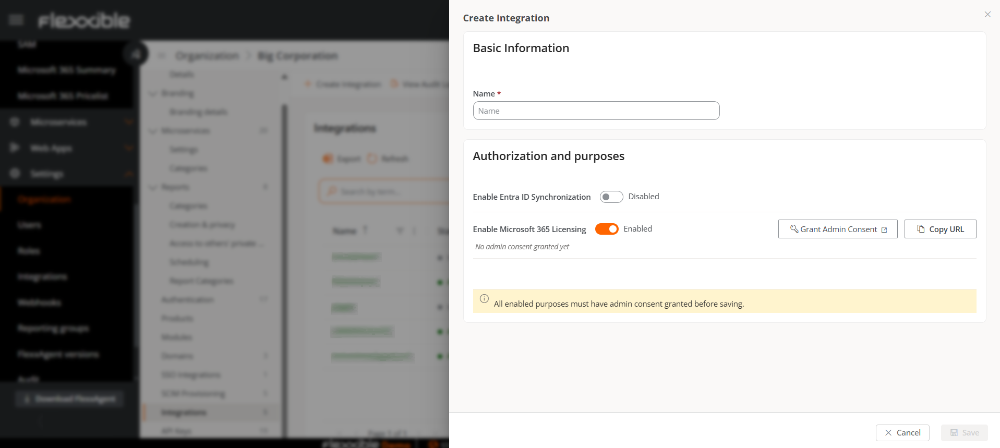 A habilitação do licenciamento do Microsoft 365 é independente da sincronização do Entra ID. Ambas opções podem ser configuradas de forma separada.
Para completar a autorização existem dois cenários:
O usuário é administrador do tenant do Entra ID
-
Clique em
Conceder consentimento de administrador. -
Iniciar sessão com uma conta com permissões de administrador no Microsoft Entra ID.
-
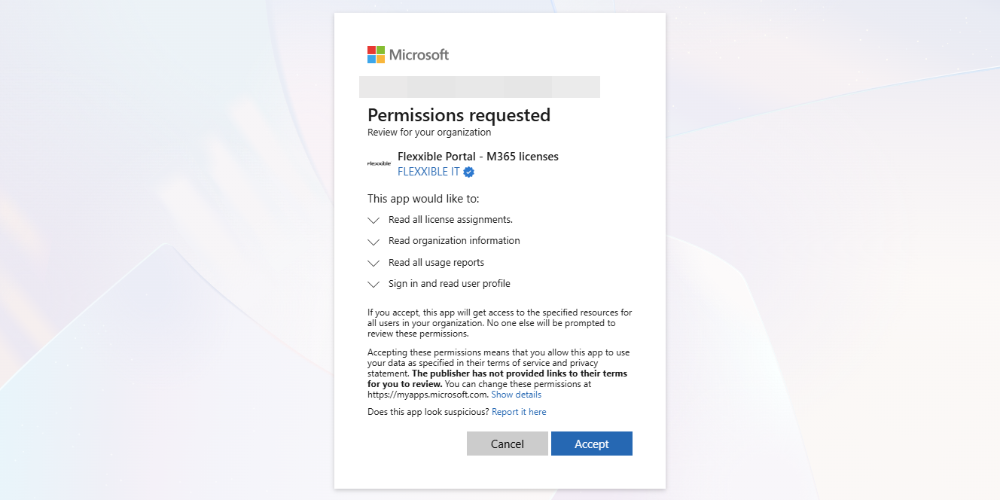
Revisar as permissões solicitadas pelo Flexxible.
Durante o processo será exibida uma janela de consentimento similar à seguinte:
-
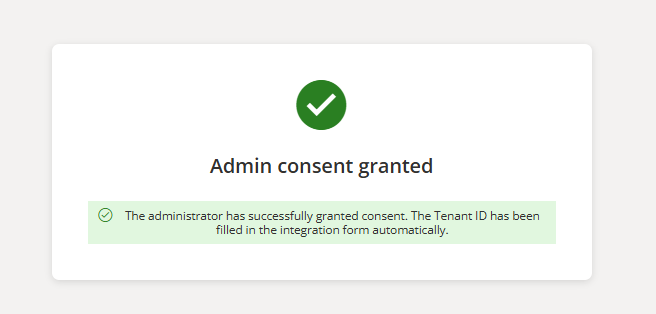
Confirmar a autorização.
O usuário não é administrador do tenant do Entra ID
-
Copiar a URL de consentimento gerada.
-
Enviar a URL para um administrador.
-
O administrador deverá acessar ao link e completar o processo de autorização.
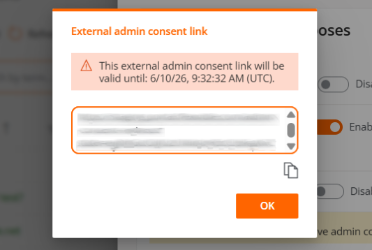
O link de consentimento tem uma validade de 24 horas.
Uma vez completada a autorização, a integração aparecerá na tabela principal. Ao acessar ao detalhe será possível consultar a data em que foram concedidas as permissões.
Considerações sobre o licenciamento do Microsoft 365
-
Não é necessário ter FlexxAgent instalado para configurar esta integração.
-
A primeira sincronização é realizada ao habilitar a integração. Posteriormente, as informações de licenças são sincronizadas automaticamente uma vez por semana.
-
Ao habilitar a integração, as seções Resumo M365 e Tarifas M365 aparecerão na seção Software do menu do Portal.
-
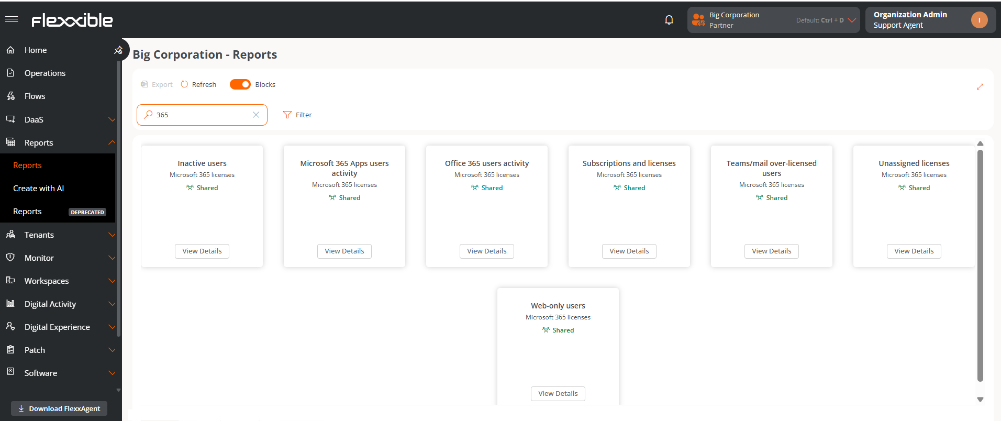
Com a integração também serão gerados automaticamente sete relatórios, que fornecem informações sobre as licenças e o uso das ferramentas do Microsoft 365 pelos usuários:
- Usuários inativos
- Atividade dos usuários dos Microsoft 365 Apps
- Atividade dos usuários do Office 365
- Assinaturas e licenças
- Usuários com excesso de licenças de Teams/e-mail
- Licenças não atribuídas
- Usuários apenas web
-
Os processos de sincronização realizados uma vez por semana ficam registrados na seção Operações.
Eliminar uma integração
Para eliminar uma integração, seguir os seguintes passos:
- Acessar
Portal->Configuração->Organização. - Selecionar a aba
Integrações. - Na tabela, clicar na integração que deseja-se eliminar para acessar à sua vista de detalhe.
- Clicar em
Eliminar. - Confirmar a operação.
Chaves de API
Exibe uma tabela com a lista das chaves de API criadas na organização.
Os campos contêm a seguinte informação:
- Nome. Nome atribuído à chave da API.
- Estado. Pode ser Ativo, Expirada ou Revogada.
- ID de chave. ID correspondente à chave da API.
- Papel. Papel do usuário que acessará a API.
- Data de criação. Data e hora de criação da chave.
- Data de expiração. Data e hora de vencimento da chave.
- Data de revogação. Se foi revogada, data e hora de revogação.
Criar uma Chave de API
-
Acessar
Portal->Organização. -
No menu lateral, selecionar a aba
Chaves de API. -
Clique em
Criar chave de API. -
Preencher o formulário:
- Nome. Identificador da chave de API.
- Papel. Papel atribuído ao usuário no Portal.
- Duração. Tempo de validade da chave.
-
Clicar em
Salvar.